
情報セキュリティの用語は、意味だけでなく「何を守るか」「どのように動くか」を組み合わせて覚えましょう。用語を確認したあとに問題を解き、似た選択肢の違いを説明できるか確かめると、復習する箇所を絞れます。
管理人のさめじんは、応用情報技術者試験に完全独学で一発合格した経験があります。この記事は、その学習時にも整理が必要だった通信・暗号・認証・攻撃手法などの用語を見直すための学習メモです。
2026年度の試験はCBTで実施され、旧午前を科目A、旧午後を科目Bと呼びます。用語の暗記に加え、問題文の条件を読み、解答する練習も進めてください。最新の出題範囲・操作案内はIPAの実施案内で確認できます。
情報セキュリティの用語一覧
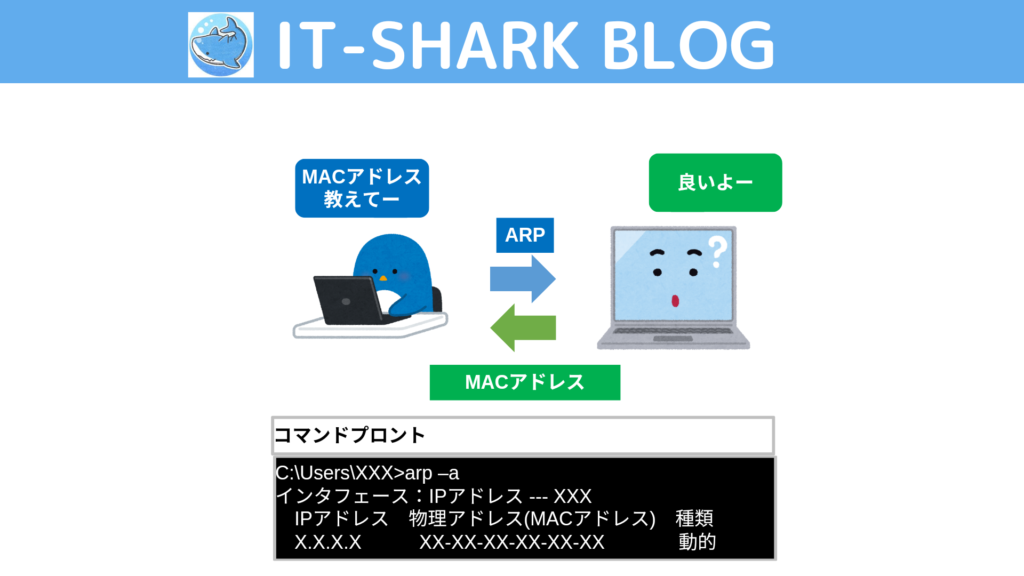
- ARP
-
IPアドレスから、MACアドレスを求めるためのプロトコルのこと。

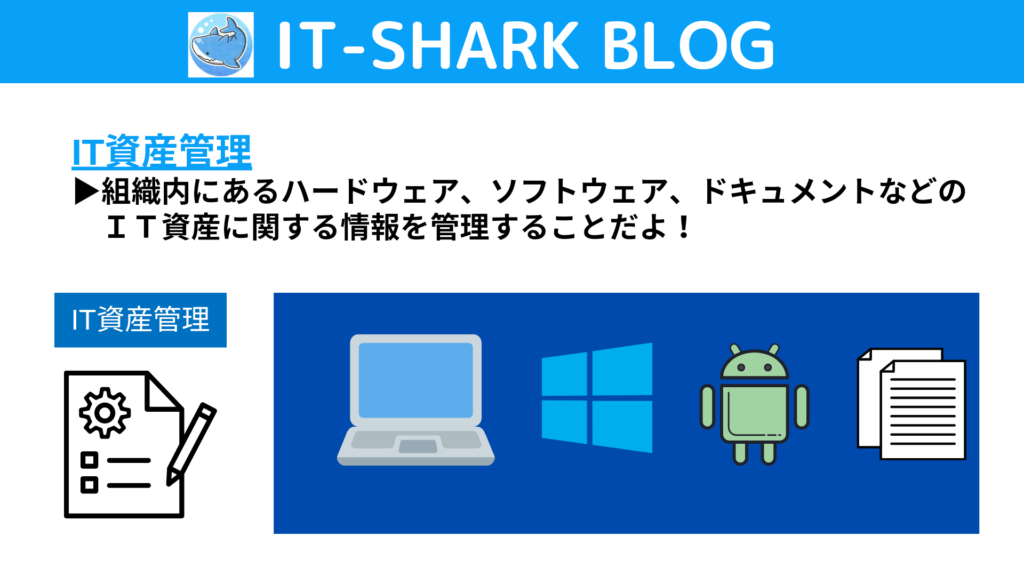
- IT資産管理
-
組織内にあるハードウェア、ソフトウェア、ドキュメントなどの資産に関する情報を管理すること。
- UDP
-
コネクションレスでデータグラムを送受信するトランスポート層のプロトコルです。到達や順序、再送をUDP自体は保証しません。一方、誤り検出のためのチェックサム欄はあります。TCPとの違いを「誤り検出がない」と覚えないようにしましょう。
- XML
-
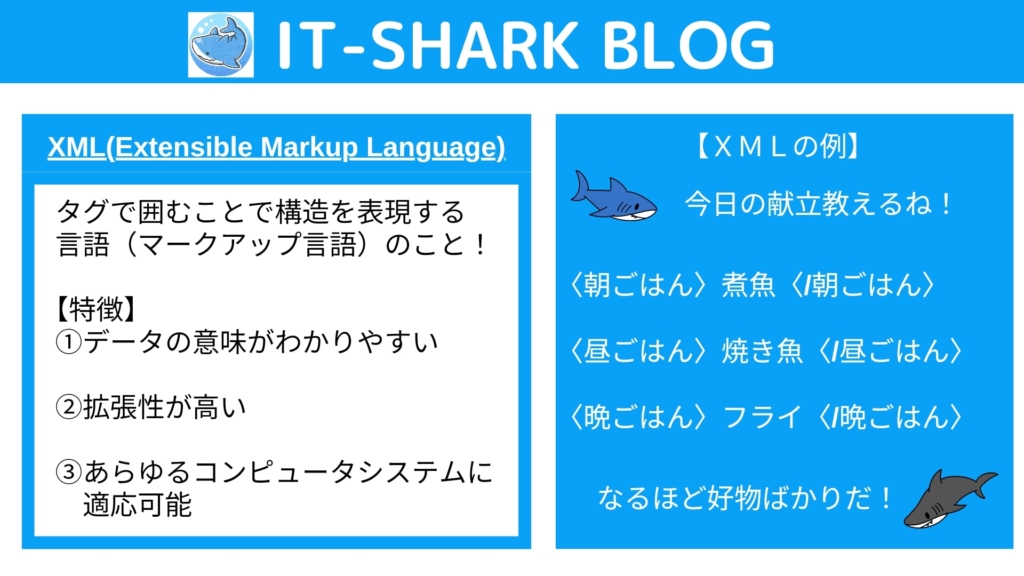
文書やデータ構造を記述するための言語
- インシデント管理
-
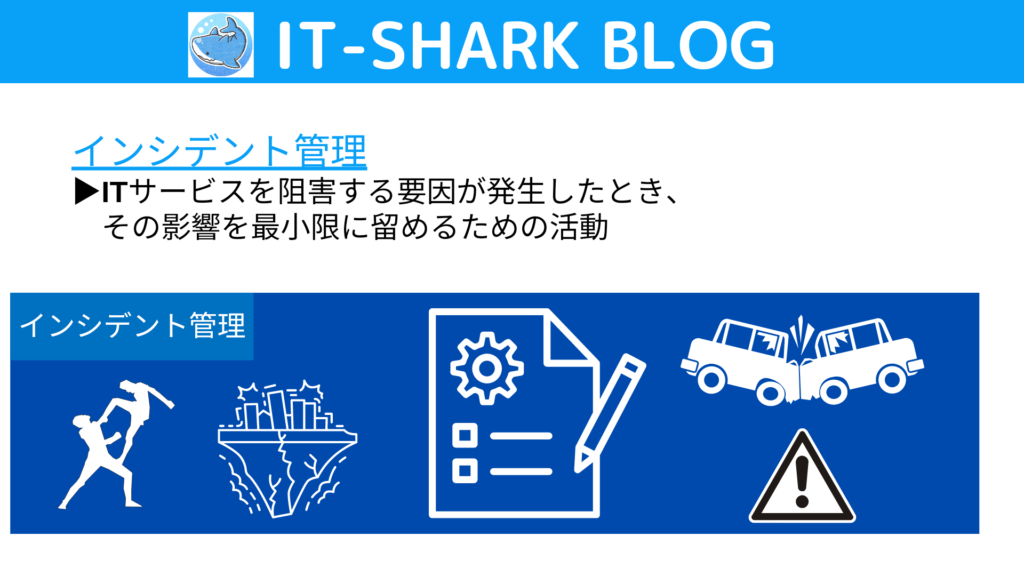
ITサービスを阻害する要因が発生したとき、その影響を最小限に留めるための活動
- ウイルス
-
ほかのプログラムやファイルに自分のコピーを組み込み、感染先が実行されることで活動・増殖するマルウェアの一種です。単にコンピュータへ悪影響を与えるプログラム全般を指す用語とは区別します。
- セッション管理
-
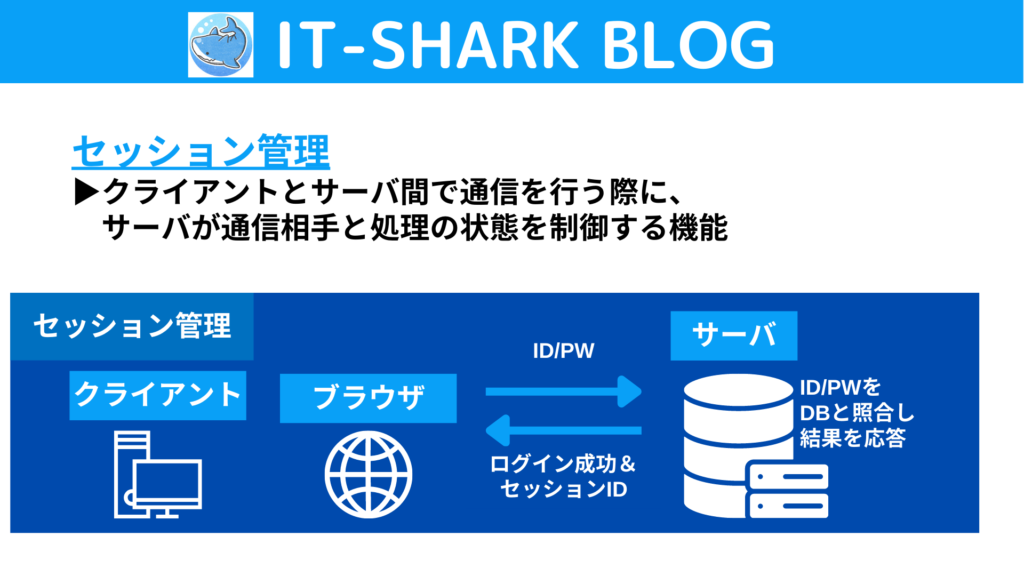
クライアントとサーバ間で通信を行う際に、サーバが通信相手と処理の状態を制御する機能
- ログ管理
-
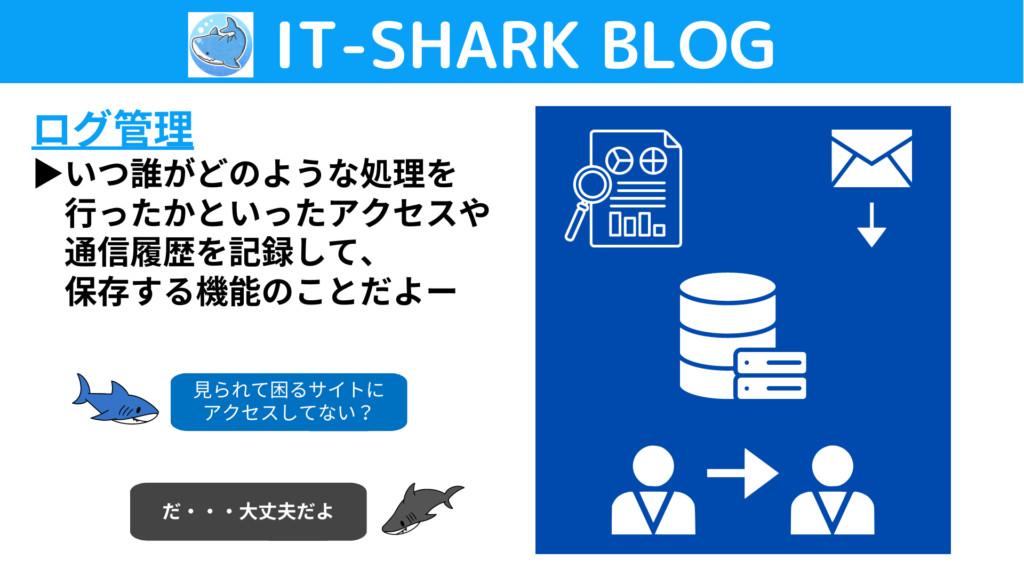
いつ誰がどのような処理を行ったかといったアクセスや通信履歴を記録し、保存する機能のこと。
- MXレコード
-
ドメイン宛ての電子メールを受け取るメールサーバのホスト名と優先度を指定するDNSレコードです。優先度の数値が小さい方を優先します。
- PTR RECORD
-
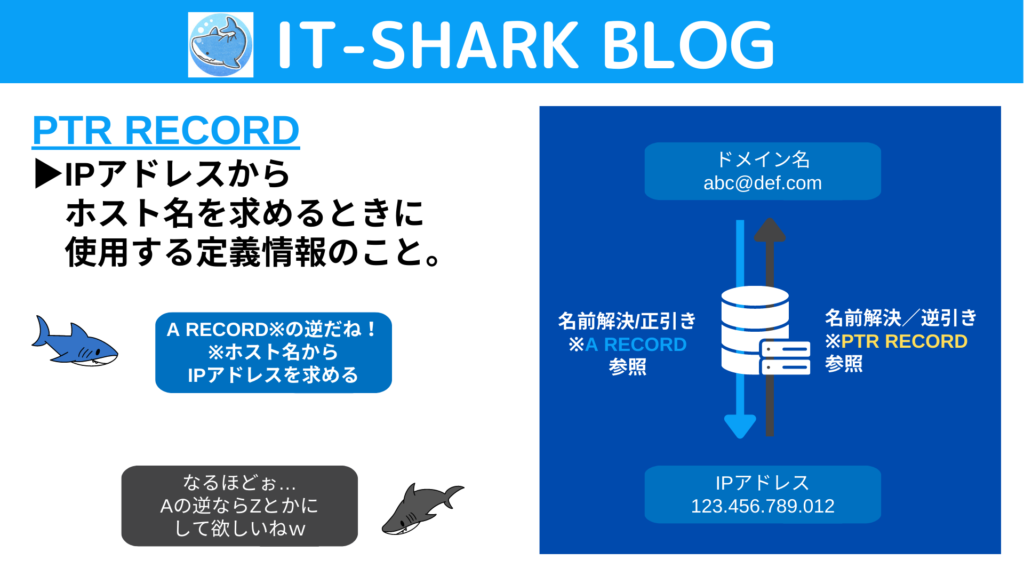
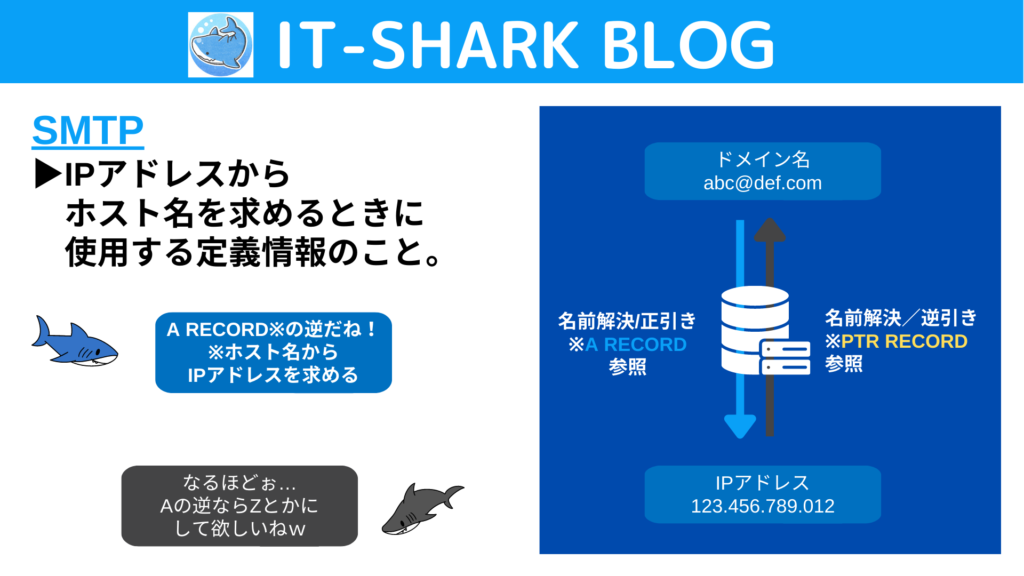
IPアドレスからホスト名を求めるときに使用する定義情報のこと。
- SMTP
-
電子メールを送信するためのプロトコルのこと。
- SPF
-
メール送信元のIPアドレスが、SMTPで示されたドメインを使って送信することを許可されているか、DNS上のポリシーで確認する仕組みです。詳しくは、後の「SPF(Sender Policy Framework)」も参照してください。
- SQLインジェクション
-
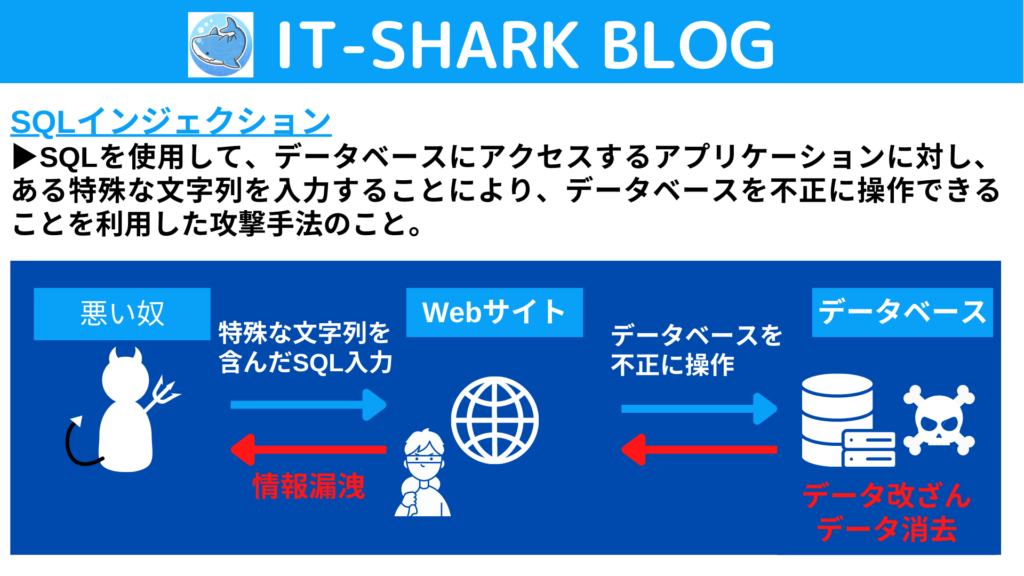
SQLを使用して、データベースにアクセスするアプリケーションに対し、ある特殊な文字列を入力することにより、データベースを不正に操作できることを利用した攻撃手法のこと。
- 虹彩認証
-
・虹彩は、一生変わらないため、個人を認証するのに優れたバイオメトリクスの一つのこと。
・他人受入率を顔認証と比べて低くすることが可能である。
- ディジタル証明書
-
公開鍵と、その鍵を使用する主体の情報との対応を、認証局などの署名で示す電子的な証明書です。利用時には発行者の署名、有効期間、用途、失効などの条件を検証します。インターネット経由で認証局へ毎回問い合わせること自体を、証明書とは呼びません。
- ブルートフォース攻撃
-
IDを固定し、あらゆる文字の組み合わせのパスワードを入力し、ログインを試みるパスワードの不正入力手法のこと。
- 逆ブルートフォース攻撃
-
ブルートフォース攻撃の逆バージョンであり、パスワードを固定し、Iあらゆる文字の組み合わせのIDを入力し、ログインを試みるパスワードの不正入力手法のこと。
- パスワードリスト攻撃
-
不正に入手した、IDとパスワードのリストを用いて、他サイトにもログインを試みる攻撃手法のこと。
- 類推攻撃
-
利用者の個人情報などからパスワードを類推して、ログインを試みる攻撃手法のこと。
- 辞書攻撃
-
辞書や人名録などに載っている単語や、それらを組み合わせた文字列などでログインを試みる攻撃手法のこと。
- ゼロデイ攻撃
-
セキュリティパッチが提供される前にパッチが対象とする脆弱性を攻撃すること。
- DDoS攻撃
-
多数の送信元から通信やリクエストを集中させ、回線やサーバなどの資源を圧迫して、サービスの利用を妨げる攻撃です。Webサイトだけが対象とは限らず、日時を事前に取り決めることも定義上の条件ではありません。
- フィッシング
-
信頼できる組織や人物を装い、メールやメッセージなどで利用者をだまして、認証情報などを入力させたり、不正な操作へ誘導したりする手法です。特定の相手だけを狙うものに限りません。
- ディジタル署名
-
公開鍵暗号の技術を応用してディジタル文書の正当性を保証する仕組みのこと。
- ポートスキャン
-
対象のポートへの通信と応答などを調べ、開いているポートや稼働するサービスを確認する行為です。FINパケットを使う方法は手法の一つであり、ポートスキャン全体の定義ではありません。
- ログ分析
-
システムやアプリケーションなどのログを調べ、注目すべき事象や不審な動作を見つけることです。目的に応じて複数の記録を関連付けて確認します。ファイルの改ざん検知だけに限定されません。
- パターンマッチング
-
ネットワーク上を流れるパケットを収集し,そのプロトコルヘッダやペイロードを解析して,あらかじめ登録された攻撃パターンと一致した場合は不正アクセスと判断すること。
- ディレクトリトラバーサル攻撃
-
入力文字列からアクセスするファイル名を組み立てるアプリケーションに対して,攻撃者が,上位のディレクトリを意味する文字列を入力して,非公開のファイルにアクセスすること。
- サイバーレスキュー隊(J-CRAT)
-
・標的型サイバー攻撃の被害低減と拡大防止する組織のこと。
・標的型サイバー攻撃を受けた組織や個人から提供された情報を分析し,社会や産業に重大な被害を及ぼしかねない標的型サイバー攻撃の把握,被害の分析,対策の早期着手の支援を行う。
- レインボー攻撃
-
平文のパスワードとハッシュ値をチェーンによって管理するテーブルを準備しておき,それを用いて,不正に入手したハッシュ値からパスワードを解読すること。
- SIEM(Security Information and Event Management)
-
複数のサーバやネットワーク機器のログを収集分析し,不審なアクセスを検知すること。
- AES(Advanced Encryption Standard)
-
・アメリカ合衆国の次世代暗号方式として規格化された共通鍵暗号方式のこと。
・データベースで管理されるデータの暗号化に用いることができ,かつ,暗号化と復号とで同じ鍵を使用する暗号化方式
- 楕円曲線暗号
-
・楕円曲線上の離散対数問題を解くことが困難であることを利用した公開鍵暗号方式のこと。
・公開鍵暗号方式であり,TLSにも利用されている。
- ElGamal暗号
-
非常に大きな数の離散対数問題を解くことが困難であることを利用した公開鍵暗号方式のこと。
- RSA
-
けた数の大きな数の素因数分解に膨大な時間がかかることを利用した公開鍵暗号方式のこと
- DNSSEC
-
DNSデータへディジタル署名を付け、データの出所と完全性を検証できるようにする拡張です。DNSの問い合わせや応答の内容を秘匿するための暗号化とは、役割が異なります。
- DNSキャッシュポイズニング
-
・社内の利用者が,インターネット上の特定のWebサーバにアクセスしようとすると,本来とは異なるWebサーバに誘導する攻撃手法のこと。
【対策】再帰的な問合せに対しては,内部ネットワークからのものだけを許可するように設定する。
- ポリモーフィック型マルウェア
-
感染ごとにマルウェアのコードを異なる鍵で暗号化することによって,同一のパターンでは検知されないようにすること。
- SPF(Sender Policy Framework)
-
受信メールの接続元IPアドレスと、SMTPのMAIL FROMやHELOで示されたドメインのDNSに公開された送信ポリシーを照合する仕組みです。利用者に表示されるFromヘッダーの本人性や、メール本文の安全性を、SPFだけで確認できるわけではありません。
- クロスサイトスクリプティング(XSS)
-
信頼できないデータがWebページへ適切に処理されずに組み込まれ、閲覧者のブラウザで悪意のあるスクリプトなどが実行される脆弱性・攻撃です。データが保存される型や、応答に反映される型などがあり、出力先の文脈に合うエンコードや安全な処理が対策の基本になります。
- IMAPS
-
メールを参照・管理するIMAPの通信を、接続開始時からTLSで保護する方式です。標準のポート番号は993で、利用端末はスマートフォンに限りません。端末とメールサーバの通信路の保護と、メール本文そのもののエンドツーエンド暗号化は区別します。
- NISC(旧組織)とNCO
-
NISCは内閣サイバーセキュリティセンターの略称です。2025年7月に改組され、国家サイバー統括室(NCO:National Cybersecurity Office)が設置されました。過去問の組織名と、現在の組織を区別して確認しましょう。
- TPM(Trusted Platform Module)
-
PCなどの機器に搭載され,鍵生成,ハッシュ演算及び暗号処理を行うセキュリティチップのこと。
- ブロックチェーン
-
取引履歴などのデータとハッシュ値の組みを順次つなげて記録した分散型台帳を,ネットワーク上の多数のコンピュータで同期して保有し,管理することによって,一部の台帳で取引データが改ざんされても,取引データの完全性と可用性が確保されることを特徴とする技術のこと。
- Man-in-the-Browser
-
サイトをWebブラウザに表示させる。PCに侵入したマルウェアが,利用者のインターネットバンキングへのログインを検知して,Webブラウザから送信される振込先などのデータを改ざんすること。
- サンドボックス
-
不正な動作の可能性があるプログラムを特別な領域で動作させることによって,他の領域に悪影響が及ぶのを防ぐこと。
- WAF
-
・Webアプリケーションへの攻撃を検知し,阻止する。
・特徴的なパターンが含まれるかなどWebアプリケーションへの通信内容を検査して,不正な操作を遮断すること。
- NAPT(IPアドレスとポート番号の変換)
-
IPアドレスに加えてTCP・UDPのポート番号などを変換し、複数の内部端末が1つの外部IPアドレスを共有できるようにする機能です。通信を許可・遮断するファイアウォールの制御とは区別して考えます。
- SSH
-
暗号化や認証機能をもち,遠隔にあるコンピュータに安全にログインするためのプロトコルのこと。
- エクスプロイトキット
-
OSやアプリケーションソフトウェアの脆弱性を悪用して攻撃するツールのこと。
- クリプトジャッキング
-
PCにマルウェアを感染させ,そのPCのCPUなどが有する処理能力を不正に利用して,暗号資産の取引承認に必要となる計算を行い,報酬を得ること。
- 認証局が発行するCRL
-
有効期限内のディジタル証明書のうち失効したディジタル証明書と失効した日時の対応が提示されること。
- ハイブリッド暗号方式
-
公開鍵暗号方式と共通鍵暗号方式を組み合わせることによって鍵管理コストと処理性能の両立を図ること。
- ペネトレーションテスト
-
決められた対象・条件の範囲で攻撃を模した検証を行い、脆弱性を悪用してシステムやデータへどこまで到達できるかなどを評価するテストです。公開サーバやファイアウォールだけに対象を限定する用語ではありません。
- ドライブバイダウンロード攻撃
-
利用者がWebサイトを閲覧したとき,利用者に気付かれないように,利用者のPCに不正プログラムを転送させる攻撃手法のこと。
- マルウェア対策ソフト フォールスネガティブ
-
マルウェアに感染しているファイルを,マルウェアに感染していないと判断すること。
- マルウェア対策ソフト フォールスポジティブ
-
マルウェアに感染していないファイルを,マルウェアに感染していると判断すること。
- 無線LAN環境におけるWPA2-PSKの機能
-
アクセスポイントに設定されているのと同じSSIDとパスワード(Pre-Shared Key)が設定されている端末だけに接続を許可すること。
- エクスプロイトコード
-
ソフトウェアやハードウェアの脆弱性を検査するために作成されたプログラムのこと。
- SEOポイズニング
-
Web検索サイトの順位付けアルゴリズムを悪用して,検索結果の上位に,悪意のあるWebサイトを意図的に表示させること。
- 水飲み場型攻撃
-
標的組織の従業員が頻繁にアクセスするWebサイトに攻撃コードを埋め込み,標的組織の従業員がアクセスしたときだけ攻撃が行われるようにすること。
- チャレンジレスポンス認証方式
-
利用者が入力したパスワードと,サーバから受け取ったランダムなデータとをクライアントで演算し,その結果をサーバに送信すること。
- ダークネット 検出対象
-
マルウェアがIoT機器やサーバなどの攻撃対象を探すために送信するパケット
- OCSPクライアント↔OCSPレスポンダ通信
-
ディジタル証明書のシリアル番号,証明書発行者の識別名(DN)のハッシュ値などをOCSPレスポンダに送信し,その応答でディジタル証明書の有効性を確認すること。
- ディジタルフォレンジックス
-
不正アクセスなどコンピュータに関する犯罪の法的な証拠性を確保できるように,原因究明に必要な情報の保全,収集,分析をすること。
- ファジング
-
ソフトウェアのデータの入出力に注目し,問題を引き起こしそうなデータを大量に多様なパターンで入力して挙動を観察し,脆弱性を見つけること。
用語を確認したら、関連分野も復習する
テクノロジ系
用語を説明できても問題で迷う場合は、選択肢のどこが違うかを確認しましょう。知識の学び直しと、問題文を読む練習は分けて進めると整理しやすくなります。
応用情報の教材を比較する科目Bの分野・対策を確認マネジメント系
技術分野だけに学習が偏らないよう、試験全体の範囲と学習時間を見直しましょう。
全体の学習計画を確認するストラテジ系
問題演習で止まったときの教材・講座の選び方
手持ちの教材で理解が進むなら、そのまま問題演習を続けましょう。解説が不足するなら書籍、文章だけでは仕組みを追いにくいなら動画講座が候補です。購入前に、必要な範囲と手持ち教材との重複を確認してください。
過去問をまとめて練習したい人へ
パーフェクトラーニング令和08年版は、直近4回分と追加27回分のダウンロードを組み合わせて演習する問題集です。直近回の旧午後の解答・解説はダウンロード提供のため、紙面だけですべてを読みたい人は注意してください。
用語や仕組みの説明から学び直したい場合は、問題集より基本書が合うこともあります。参考書・問題集の目的別比較で役割の違いを確認しましょう。
動画の解説が合うか試したい人へ
スタディングの応用情報講座は、スマホで動画や問題演習を進めたい人の候補です。まず無料体験で、説明の速度や演習画面が自分に合うか確かめてください。質問の対象・回数、受講期限、教材の対象年度は、有料コースを選ぶ前に確認しましょう。
広告:以下はスタディング応用情報講座の無料体験へのリンクです。講座選びでは、動画の好みだけでなく、必要なサポートと総費用も比較してください。
応用情報の無料体験を見る料金・サポートを比較する学習計画・科目B対策の関連ガイド
まとめ|用語の意味を確認したら問題で使ってみる
- 用語の意味と、似た技術・攻撃手法との違いを確認する
- 問題を解き、正解・不正解の理由を説明できるか確かめる
- 不明点だけ本文や参考書に戻って復習する
- 教材を追加するときは、不足する役割と対象年度を先に決める
2027年度には試験制度の見直しが予定されています。受験予定の試験に対応する教材か確認してから購入してください。
確認日:2026年10月21日。UDP・MX・証明書など、一次情報のリンクを付した用語は各資料で見直しました。書籍の仕様は技術評論社、無料体験はスタディング公式案内を確認しています。
