 さめじん
過去問では、まず自分で答えを選び、正解を確認した後に、設問の条件や用語の違いを振り返ろう。答えの記号だけを覚えないことが大切だよ。
このページは、掲載年度の情報処理安全確保支援士試験・午前Ⅱの過去問を使う学習ページです。問題の科目名や規格の版は当時の前提です。現在の試験形式・受験条件は、IPAの試験案内で別に確認してください。
公式の問題冊子・解答例は、IPAの過去問題公開ページから年度・時期・科目を選んで確認できます。繰り返し解くときも、分からなかった理由をメモし、必要な知識の復習へつなげましょう。演習の回数や教材の購入だけで合格が決まるものではありません。
情報処理安全確保支援士 R4春期 午前Ⅱ 問題 過去問&解答
令和4年(2022年)春期・支援士午前Ⅱの全25問を学ぶページです。問題と正答はIPAの公開資料に基づき、解説は当ブログが作成しています。規格や科目名は当時の前提です。
「選択肢」を読んでア~エを選ぶと正誤を表示します。正解のタブには理由があります。復習時は「選択肢」へ戻り、自分で考え直しましょう。
公式資料:問題冊子(PDF)/解答例(PDF)。出典:独立行政法人情報処理推進機構(IPA)、2026年10月27日照合。
問1:Webサーバのログを分析したところ,Webサーバへの攻撃と思われるHTTPリクエストヘッダが記録されていた。次のHTTPリクエストヘッダから推測できる,攻撃者が悪用しようとしていた可能性が高い脆弱性はどれか。ここで,HTTPリクエストヘッダ中の”%20″は空白を意味する。
【HTTPリクエストヘッダの一部】
GET /cgi-bin/submit.cgi?user=;cat%20/etc/passwd HTTP/1.1
Accept: */*
Accept-Language: ja
UA-CPU: x86
Accept-Encoding: gzip,deflate
User-Agent: (省略)
Host: test.example.com
Connection: Keep-Alive
【ア】HTTPヘッダインジェクション(HTTP Response Splitting)
【イ】OSコマンドインジェクション
【ウ】SQLインジェクション
【エ】クロスサイトスクリプティング
問2:SAML(Security Assertion Markup Language)の説明として,最も適切なものはどれか。
【ア】Webサービスに関する情報を公開し,Webサービスが提供する機能などを検索可能にするための仕様
【イ】権限がない利用者による読取り,改ざんから電子メールを保護して送信するための仕様
【ウ】デジタル署名に使われる鍵情報を効率よく管理するためのWebサービスの仕様
【エ】認証情報に加え,属性情報と認可情報を異なるドメインに伝達するためのWebサービスの仕様
問3:暗号化装置における暗号化処理時の消費電力を測定するなどして,当該装置内部の秘密情報を推定する攻撃はどれか。
【ア】キーロガー
【イ】サイドチャネル攻撃
【ウ】スミッシング
【エ】中間者攻撃
問4:パスワードに使用できる文字の種類の数をM,パスワードの文字数をnとするとき,設定できるパスワードの理論的な総数を求める数式はどれか。
【ア】Mn
【イ】M! ÷ (M-n)!
【ウ】M! ÷(n!×(M-n)!)
【エ】(M+n-1)! ÷(n!×(M-1)!)
問5:標的型攻撃における攻撃者の行動をモデル化したものの一つにサイバーキルチェーンがあり,攻撃者の行動を7段階に分類している。標的とした会社に対する攻撃者の行動のうち,偵察の段階に分類されるものはどれか。
【ア】攻撃者が,インターネットに公開されていない社内ポータルサイトから,会社の組織図,従業員情報,メールアドレスなどを入手する。
【イ】攻撃者が,会社の役員が登録しているSNSサイトから,攻撃対象の人間関係,趣味などを推定する。
【ウ】攻撃者が,取引先になりすまして,標的とした会社にマルウェアを添付した攻撃メールを送付する。
【エ】攻撃者が,ボットに感染したPCを遠隔操作して社内ネットワーク上のPCを次々にマルウェア感染させて,利用者IDとパスワードを入手する。
問6:量子暗号の特徴として,適切なものはどれか。
【ア】暗号化と復号の処理を,量子コンピュータを用いて瞬時に行うことができるので,従来のコンピュータでの処理に比べて大量のデータの秘匿を短時間で実現できる。
【イ】共通鍵暗号方式であり,従来の情報の取扱量の最小単位であるビットの代わりに量子ビットを用いることによって,瞬時のデータ送受信が実現できる。
【ウ】量子雑音を用いて疑似乱数を発生させて共通鍵を生成し,公開鍵暗号方式で共有することによって,解読が困難な秘匿通信が実現できる。
【エ】量子通信路を用いて安全に共有した乱数列を使い捨ての暗号鍵として用いることによって,原理的に第三者に解読されない秘匿通信が実現できる。
問7:安全・安心なIT社会を実現するために創設された制度であり,IPA”中小企業の情報セキュリティ対策ガイドライン”に沿った情報セキュリティ対策に取り組むことを中小企業が自己宣言するものはどれか。
【ア】ISMS適合性評価制度
【イ】ITセキュリティ評価及び認証制度
【ウ】MyJVN
【エ】SECURITY ACTION
問8:総務省及び国立研究開発法人情報通信研究機構(NICT)が2019年2月から実施している取組”NOTICE”に関する記述のうち,適切なものはどれか。
【ア】NICTが運用するダークネット観測網において,Miraiなどのマルウェアに感染したIoT機器から到達するパケットを分析した結果を当該機器の製造者に提供し,国内での必要な対策を促す。
【イ】国内のグローバルIPアドレスを有するIoT機器に,容易に推測されるパスワードを入力することなどによって,サイバー攻撃に悪用されるおそれのある機器を調査し,インターネットサービスプロバイダを通じて当該機器の利用者に注意喚起を行う。
【ウ】国内の利用者からの申告に基づき,利用者の所有するIoT機器に対して無料でリモートから,侵入テストやOSの既知の脆弱性の有無の調査を実施し,結果を通知するとともに,利用者が自ら必要な対処ができるよう支援する。
【エ】製品のリリース前に,不要にもかかわらず開放されているポートの存在,パスワードの設定漏れなど約200項目の脆弱性の有無を調査できるテストベッドを国内のIoT機器製造者向けに公開し,市場に流通するIoT機器のセキュリティ向上を目指す。
問9:経済産業省とIPAが策定した”サイバーセキュリティ経営ガイドライン(Ver2.0)”に関する記述のうち,適切なものはどれか。
【ア】経営者が,実施するサイバーセキュリティ対策を投資ではなくコストとして捉えることを重視し,コストパフォーマンスの良いサイバーセキュリティ対策をまとめたものである。
【イ】経営者が認識すべきサイバーセキュリティに関する原則と,経営者がリーダシップを発揮して取り組むべき項目を取りまとめたものである。
【ウ】事業の規模やビジネスモデルによらず,全ての経営者が自社に適用すべきサイバーセキュリティ対策を定めたものである。
【エ】製造業のサプライチェーンを構成する小規模事業者の経営者が,サイバー攻撃を受けた際に行う事後対応をまとめたものである。
問10:CRYPTRECの主な活動内容はどれか。
【ア】暗号技術の技術的検討並びに国際競争力の向上及び運用面での安全性向上に関する検討を行う。
【イ】情報セキュリティ政策に係る基本戦略の立案,官民における統一的,横断的な情報セキュリティ政策の推進に係る企画などを行う。
【ウ】組織の情報セキュリティマネジメントシステムについて評価し認証する制度を運用する。
【エ】認証機関から貸与された暗号モジュール試験報告書作成支援ツールを用いて暗号モジュールの安全性についての評価試験を行う。
問11:インターネットバンキングの利用時に被害をもたらすMITB(Man-in-the-Browser)攻撃に有効なインターネットバンクでの対策はどれか。
【ア】インターネットバンキングでの送金時に接続するWebサイトの正当性を確認できるよう,EV SSLサーバ証明書を採用する。
【イ】インターネットバンキングでの送金時に利用者が入力した情報と,金融機関が受信した情報とに差異がないことを検証できるよう,トランザクション署名を利用する。
【ウ】インターネットバンキングでのログイン認証において,一定時間ごとに自動的に新しいパスワードに変更されるワンタイムパスワードを導入する。
【エ】インターネットバンキング利用時の通信をSSLではなくTLSを利用して暗号化するようにWebサイトを設定する。
問12:JIS X 9401:2016(情報技術-クラウドコンピューティング-概要及び用語)の定義によるクラウドサービス区分の一つであり,クラウドサービスカスタマが表中の項番1と2の責務を負い,クラウドサービスプロバイダが項番3~5の責務を負うものはどれか。

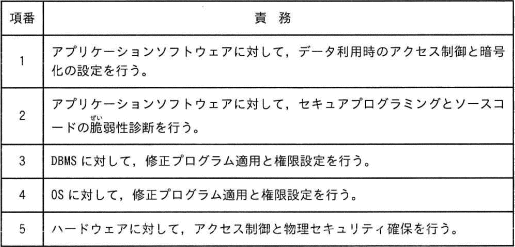
問題の表をテキストで読む
- 1:アプリケーションソフトウェアのデータ利用時のアクセス制御と暗号化の設定。
- 2:アプリケーションソフトウェアのセキュアプログラミングとソースコードの脆弱性診断。
- 3:DBMSへの修正プログラムの適用と権限設定。
- 4:OSへの修正プログラムの適用と権限設定。
- 5:ハードウェアへのアクセス制御と物理セキュリティの確保。
IPA公式問題冊子の表を読みやすく整理したものです。元の表は問題文内にも保持しています。
【ア】HaaS
【イ】IaaS
【ウ】PaaS
【エ】SaaS
問13:DNSSECで実現できることはどれか。
【ア】DNSキャッシュサーバが得た応答中のリソースレコードが,権威DNSサーバで管理されているものであり,改ざんされていないことの検証
【イ】権威DNSサーバとDNSキャッシュサーバとの通信を暗号化することによる,ゾーン情報の漏えいの防止
【ウ】長音”ー”と漢数字”一”などの似た文字をドメイン名に用いて,正規サイトのように見せかける攻撃の防止
【エ】利用者のURLの入力誤りを悪用して,偽サイトに誘導する攻撃の検知
問14:HTTP Strict Transport Security(HSTS)の動作はどれか。
【ア】HTTP over TLS(HTTPS)によって接続しているとき,EV SSL証明書であることを利用者が容易に識別できるように,Webブラウザのアドレス表示部分を緑色に表示する。
【イ】Webサーバからコンテンツをダウンロードするとき,どの文字列が秘密情報かを判定できないように圧縮する。
【ウ】WebサーバとWebブラウザとの間のTLSのハンドシェイクにおいて,一度確立したセッションとは別の新たなセッションを確立するとき,既に確立したセッションを使って改めてハンドシェイクを行う。
【エ】Webサイトにアクセスすると,Webブラウザは,以降の指定された期間,当該サイトには全てHTTPSによって接続する。
問15:TLSに関する記述のうち,適切なものはどれか。
【ア】TLSで使用するWebサーバのデジタル証明書にはIPアドレスの組込みが必須なので,WebサーバのIPアドレスを変更する場合は,デジタル証明書を再度取得する必要がある。
【イ】TLSで使用する共通鍵の長さは,128ビット未満で任意に指定する。
【ウ】TLSで使用する個人認証用のデジタル証明書は,ICカードにも格納することができ,利用するPCを特定のPCに限定する必要はない。
【エ】TLSはWebサーバと特定の利用者が通信するためのプロトコルであり,Webサーバへの事前の利用者登録が不可欠である。
問16:電子メールをスマートフォンで受信する際のメールサーバとスマートフォンとの間の通信をメール本文を含めて暗号化するプロトコルはどれか。
【ア】APOP
【イ】IMAPS
【ウ】POP3
【エ】SMTP Submission
問17:利用者認証情報を管理するサーバ1台と複数のアクセスポイントで構成された無線LAN環境を実現したい。PCが無線LAN環境に接続するときの利用者認証とアクセス制御に,IEEE 802.1XとRADIUSを利用する場合の標準的な方法はどれか。
【ア】PCにはIEEE 802.1Xのサプリカントを実装し,かつ,RADIUSクライアントの機能をもたせる。
【イ】アクセスポイントにはIEEE 802.1Xのオーセンティケータを実装し,かつ,RADIUSクライアントの機能をもたせる。
【ウ】アクセスポイントにはIEEE 802.1Xのサプリカントを実装し,かつ,RADIUSサーバの機能をもたせる。
【エ】サーバにはIEEE 802.1Xのオーセンティケータを実装し,かつ,RADIUSサーバの機能をもたせる。
問18:IEEE 802.11a/b/g/nで採用されているアクセス制御方式はどれか。
【ア】CSMA/CA
【イ】CSMA/CD
【ウ】LAPB
【エ】トークンパッシング方式
問19:インターネットに接続されたPCの時刻合わせに使用されるプロトコルはどれか。
【ア】NNTP
【イ】RTCP
【ウ】SNTP
【エ】TFTP
問20:複数台のレイヤ2スイッチで構成されるネットワークが複数の経路をもつ場合に,イーサネットフレームのループが発生することがある。そのループの発生を防ぐためのTCP/IPネットワークインタフェース層のプロトコルはどれか。
【ア】IGMP
【イ】RIP
【ウ】SIP
【エ】スパニングツリープロトコル
問21:データウェアハウスのメタデータに関する記述のうち,データリネージはどれか。
【ア】誰がどのデータを見てよいかを示す情報であり,適切なアクセス制御を目的として設定される。
【イ】データが誰によって作られ管理されているかを示す情報であり,データ構造やデータ辞書を見ても意味が分からないときの問合せ先を表す。
【ウ】データがどこから発生し,どのような変換及び加工を経て,現在の形になったかを示す情報であり,データの生成源の特定又は障害時の影響調査に利用できる。
【エ】データ構造がどのように定義されているかを示す情報であり,Webサイトなどに公開して検索できるようにする。
問22:システムに規定外の無効なデータが入力されたとき,誤入力であることを伝えるメッセージを表示して正しい入力を促すことによって,システムを異常終了させない設計は何というか。
【ア】フールプルーフ
【イ】フェールセーフ
【ウ】フェールソフト
【エ】フォールトトレランス
問23:JIS X 0160:2021(ソフトウェアライフサイクルプロセス)によれば,ライフサイクルモデルの目的及び成果を達成するために,ライフサイクルプロセスを修正するか,又は新しいライフサイクルプロセスを定義することを何というか。
【ア】シミュレーション
【イ】修整(Tailoring)
【ウ】統治(Governance)
【エ】ベンチマーキング
問24:サービス提供時間帯が毎日0~24時のITサービスにおいて,ある年の4月1日0時から6月30日24時までのサービス停止状況は表のとおりであった。システムバージョンアップ作業に伴う停止時間は,計画停止時間として顧客との間で合意されている。このとき,4月1日から6月30日までのITサービスのサービス可用性は何%か。ここで,可用性(%)は小数第3位を四捨五入するものとする。
【サービス停止状況】
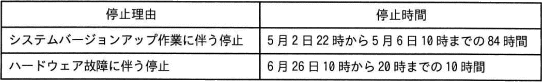
問題の表をテキストで読む
- 計画停止:システムバージョンアップ作業。5月2日22時から5月6日10時までの84時間。
- 障害停止:ハードウェア故障。6月26日10時から20時までの10時間。
IPA公式問題冊子の表を読みやすく整理したものです。元の表は問題文内にも保持しています。
【ア】95.52
【イ】95.70
【ウ】99.52
【エ】99.63
問25:金融庁”財務報告に係る内部統制の評価及び監査に関する実施基準(令和元年)”におけるアクセス管理に関して,内部統制のうちのITに係る業務処理統制に該当するものはどれか。
【ア】組織としてアクセス管理規程を定め,統一的なアクセス管理を行う 。
【イ】組織としてアクセス権限の設定方針を定め,周知徹底を図る。
【ウ】組織内のアプリケーションシステムに,業務内容に応じた権限を付与した利用者IDとパスワードによって認証する機能を設ける。
【エ】組織内の全ての利用者に対して,アクセス管理の重要性についての教育を行う 。
過去問で分からない点を、参考書で補うには
用語や仕組みが分からない場合は、手元の参考書や公式資料へ戻って確認しましょう。教材を増やす前に、必要なのが基礎の説明か、問題の解き方か、未演習の問題かを分けて考えると選びやすくなります。
- 受験する年度の試験制度と、教材の対象年度・科目を確認する。
- 目次・公式の立ち読みで、必要な説明を理解できるか確かめる。
- 既に持っている教材や演習済みの問題との重複を確認する。
さめじん追加購入が必要とは限らないよ。今の教材で足りる部分と、別の説明が必要な部分を分けてみよう。
ほかの参考書・問題集を比べる場合は、支援士の参考書・問題集の選び方も参考にしてください。書名の年度だけで将来の試験対応を判断せず、出版社の案内も確認しましょう。
まとめ:正解の理由と、設問の前提を振り返ろう
演習後は、正解できたかに加え、どこで迷ったかを振り返りましょう。答えを覚えていた問題と、理由を説明できる問題を分けておくと、次に復習する内容を決めやすくなります。
- 似た用語は、何が違うのかを確かめる。
- 設問が指定する年度・規格の版・条件を読み直す。
- 計算は途中式と単位を整理する。
- 時間を置いて解き直し、理由を自分の言葉で説明する。
さめじん何周するかだけを目標にせず、分からない点を一つずつ解消していこう。ほかの年度に進む場合も、公式資料と照らして確認してね。