

「セキュリティに興味はあるけど、今のインフラ経験で目指せるの?」
「資格を取れば転職できる? 監視の仕事と設計の仕事は何が違う?」
セキュリティエンジニアは、システムや情報を守るために、リスクを調べ、対策を設計・実装し、運用の中で改善していく仕事です。特別な攻撃技術だけで成立する職種ではありません。ネットワーク、サーバー、開発、社内システムの運用で培った知識を活かせる場面があります。
ただし、同じ職種名でも担当業務はかなり違います。監視や一次対応が中心の求人と、認証・権限の設計や開発レビューを担当する求人では、必要な経験も働き方も変わります。
転職で大切なのは「セキュリティの仕事に就く」だけでなく、「何を守り、どの工程を担当したいか」を決めること。 本記事では、今の経験から次の役割を選ぶための判断材料を整理します。
- セキュリティエンジニアの仕事内容と、SOC・CSIRTなどとの違い
- 開発・インフラ経験を活かせる分野と、資格の位置づけ
- 年収と働き方を比較するポイント、転職相談で伝える内容
 さめじん
「セキュリティに強くなりたい」はいい出発点。でも、求人の名前だけで決めると、やりたい仕事とズレることもあるぞ。まずは担当する中身を見ていこう!🦈
セキュリティエンジニアとは? 安全に使い続ける仕組みをつくる仕事
セキュリティ対策は、製品を買って導入したら完成するものではありません。守るべき情報は何か、誰がアクセスするか、不具合や不正な操作が起きたら誰が判断するか。こうした設計と日々の運用がつながって、初めて対策として機能します。
たとえば、管理者権限を減らす方針があっても、業務に必要な操作まで止まると現場は困ります。反対に、便利だからと全員に強い権限を渡すと、操作ミスやアカウント悪用時の影響が広がります。業務の流れを調べ、権限を分け、例外の申請や見直しまで考えるのが仕事の一例です。
組織全体のリスクを整理するときは、NISTのCybersecurity Frameworkのような枠組みも参考になります。個別の製品だけを見るのではなく、組織として何を把握し、どう対応するかを考えるための資料です。
セキュリティエンジニアと周辺職種の違い
次の表は、求人を読むための大まかな整理です。職種名に統一された境界があるわけではなく、ひとつのチームが複数の役割を担う場合もあります。
| 名称 | 主に見る仕事 | 求人で確認したいこと |
|---|---|---|
| セキュリティエンジニア | 対策の設計・実装・運用、改善 | 対象システムと担当工程 |
| SOCのアナリスト・担当者 | ログやアラートの監視・分析 | 一次判定だけか、分析や検知改善まで行うか |
| CSIRTの担当者 | インシデント対応の調整や体制整備 | 技術調査、社内調整、訓練の分担 |
| セキュリティコンサルタント | リスク評価、方針や改善策の提案 | 技術検証まで担当するか、助言が中心か |
| 脆弱性診断の担当者 | 決められた範囲で弱点を検証・報告 | 診断対象、手法、報告や再診断の範囲 |
SOCは監視・分析などを行う機能や組織、CSIRTはインシデント対応を担うチームを指す言葉です。「CSIRT」という名前の資格や、どこでも同じ業務を行う単独の職種だと考えないようにしましょう。
また、監視を入口にすること自体が悪いわけではありません。気になるのは、判定の理由を学べるか、先輩の調査を見られるか、検知ルールの改善に進めるかです。入口の仕事と、その先の役割をセットで確認すると判断しやすくなります。
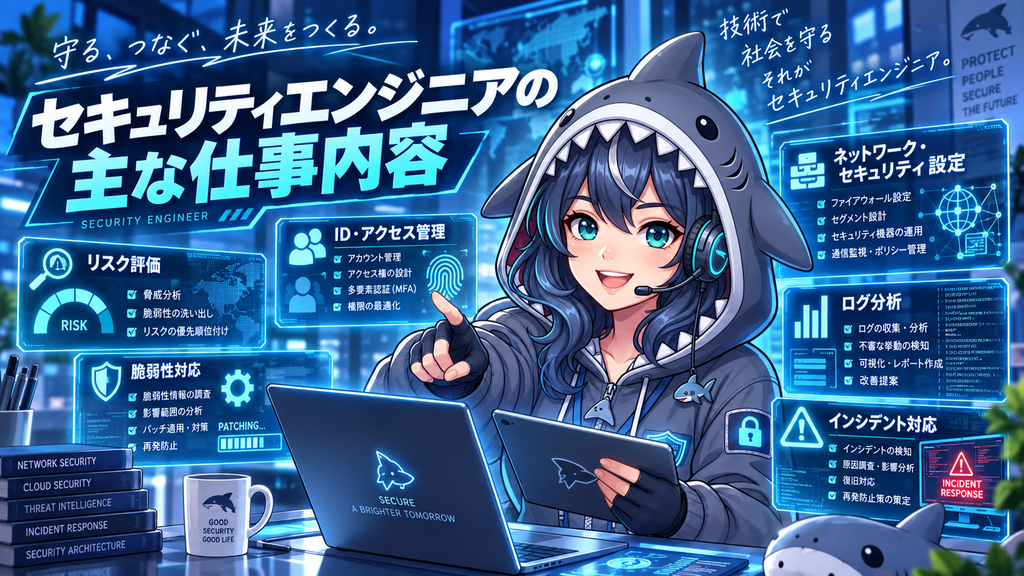
セキュリティエンジニアの主な仕事内容
1.資産とリスクを整理する
最初に必要なのは「何が、どこで、誰によって使われているか」を把握することです。公開サーバー、社内端末、クラウド上のデータ、委託先との接続など、対象が分からなければ対策の優先順位も決められません。
機器やソフトウェアの一覧を作るだけで終わらず、管理担当者、利用目的、更新できる時間帯、停止した場合の影響まで整理します。現場の担当者に話を聞き、古い資料と実際の構成の差を埋めるような地道な作業も含まれます。
ここでは、システムの依存関係や業務フローを知っている人の経験が活きます。「このサーバーを止めると何が困るか」を説明できることは、対策を実行するうえで大切な力です。
2.認証・権限・ネットワークの対策を設計する
誰に、どの情報や操作へのアクセスを認めるかを設計します。アカウントの発行・削除、多要素認証、管理者権限、通信の制限など、組み合わせて考える項目は多くあります。
設定を厳しくするだけでは不十分です。異動した人の権限を誰が見直すか、緊急作業の権限をいつ戻すか、障害時の代替手順はあるか。運用できる形まで落とし込む必要があります。
クラウドでも、サービス名を暗記するより、権限が広がる経路やログの残し方を説明できることが重要です。開発者と運用担当者の作業を理解すると、使いにくさを増やしすぎずに対策を進めやすくなります。
3.脆弱性への対応を進める
脆弱性情報が出たら、対象製品を使っているか、該当する設定か、外部からアクセスできるかなどを確認します。「深刻度が高いから全部すぐ更新」と言うだけでは、実際の変更作業は進みません。
更新の影響、代替策、検証の手順、対応期限、担当者を整理し、開発・運用チームと調整します。適用後に正常に動くことや、対象バージョンが更新されたことを確認するところまで必要です。
本記事で勧める整理順は、対象の有無→影響する範囲→対応の優先度→実施方法→確認方法。深刻度の数字だけでなく、自社の利用状況と業務への影響を合わせて考えます。実際の判断では、製品ベンダーの最新情報や自社の対応基準を確認してください。
4.ログの分析とインシデント対応を行う
監視では、通知が来たこと自体より、「何が起きていて、どこまで分かったか」を整理する力が求められます。通常の操作なのか、設定ミスなのか、調査が必要な事象なのかを切り分けます。
不審な動きが見つかった場合も、ひとりで全てを判断するわけではありません。証跡を保全し、関係する担当者へ共有し、あらかじめ決めた権限と手順に沿って対応します。封じ込めとサービス継続の判断には、業務側の責任者が関わる場面もあります。
対応後は、通知の条件、連絡経路、手順の不足を見直します。検知件数を増やすことだけを成果にせず、本当に確認すべき通知を見つけやすくする視点が必要です。
5.開発レビューとチームへの支援を行う
開発に近い仕事では、認証、アクセス制御、入力の扱いなどを、設計や実装の段階で確認します。問題を指摘するだけでなく、修正方法や優先順位を開発者とすり合わせることも大切です。
Webアプリケーションの確認項目を学ぶ資料としては、OWASP ASVSがあります。検証すべき要件を整理するための標準で、開発レビューの観点を増やす入口になります。
最初から項目を全て並べるより、担当する機能に関係するものを選び、「なぜ必要か」「どう確認するか」を説明する練習をしましょう。チェックリストを埋める力と、実際の問題を見つけて直す力は分けて考えると学習が進みます。
現場の仕事をイメージする:脆弱性対応の具体例
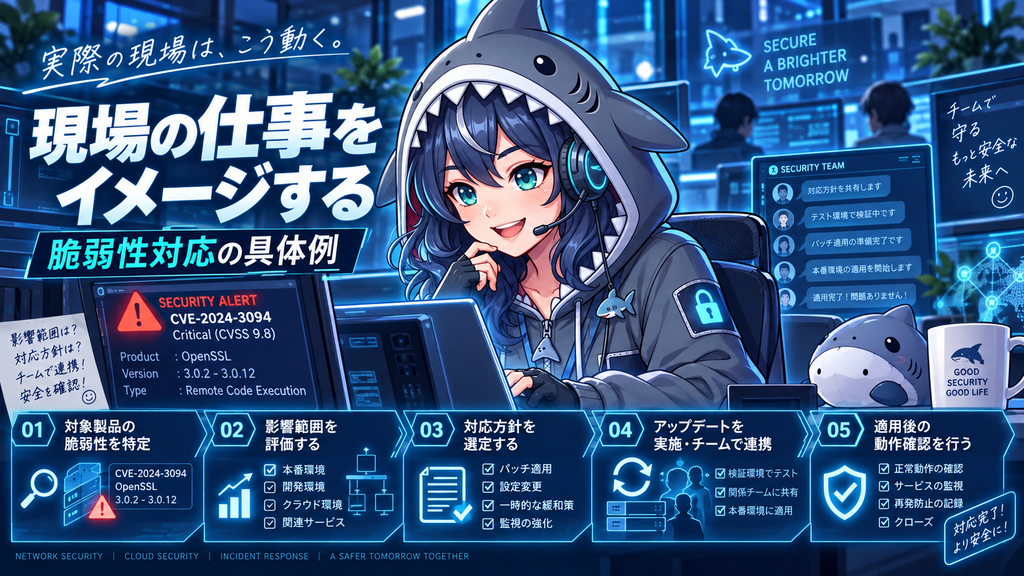
ここからは仕事内容を理解するための架空の例です。さめじん本人や、実在企業の対応実績ではありません。
あるWebサービスで利用中の製品について、脆弱性情報が公開されたとします。運用担当者は更新したいものの、業務側は「月末処理の途中で止めたくない」と考えています。ここで「危ないから急いで」と伝えるだけでは、判断に必要な材料が足りません。
| 段階 | 整理すること | 関係者へ伝える内容 |
|---|---|---|
| 対象確認 | 製品・バージョン・設定・公開範囲 | 対象かどうか、まだ未確認の部分 |
| 影響整理 | 扱う情報、停止時の業務影響 | 放置と変更、それぞれの懸念 |
| 対応案 | 更新、暫定対策、検証方法 | 実施案、制約、承認が必要な事項 |
| 作業準備 | 担当、時間、戻す条件 | 当日の手順と連絡先 |
| 事後確認 | 更新結果、正常動作、残課題 | 対応済み範囲と次の見直し |
この例で価値になるのは、知識の量だけではありません。分かっていることと未確認のことを分け、関係者が判断できる形にして、対応を最後まで進める力です。
転職活動でも「脆弱性対応をしました」で終わらず、「対象をどう調べ、誰と調整し、何を確認したか」を説明すると、自分の役割が伝わりやすくなります。成果の数字が残っていない場合は、無理に削減率を作らず、担当範囲と改善内容を具体化しましょう。
さめじん設定を変えたら終わり、ではないんだよね。現場が動ける手順にして、終わった後も確認する。こういう泥臭い部分こそ、職務経歴書で省かず書いてほしいぞ。🦈
セキュリティエンジニアの年収は? 職種名だけで判断しない
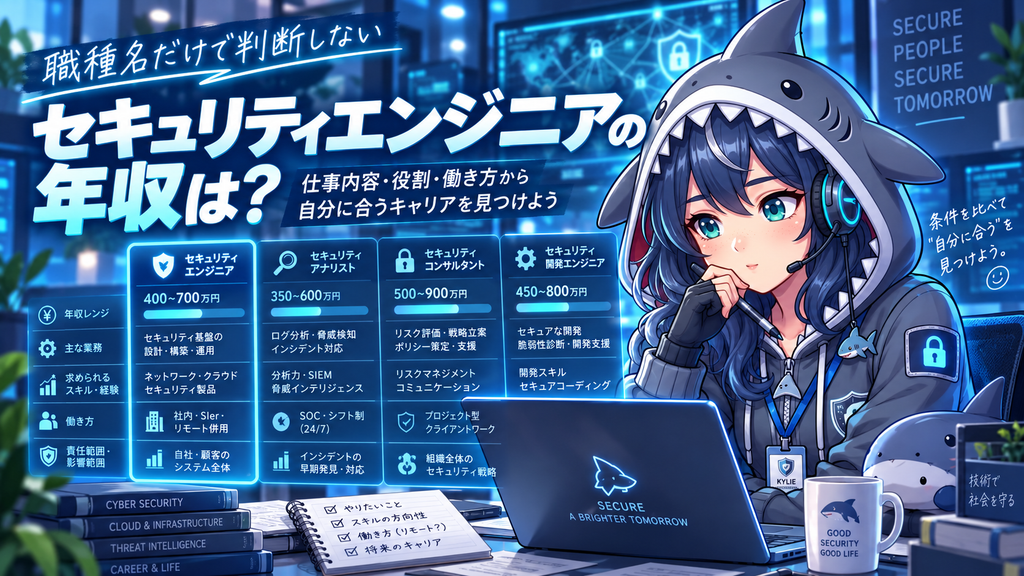
セキュリティエンジニアを目指すとき、年収も気になりますよね。ただ、対象業務が広いため、ひとつの平均値だけで自分の条件を判断するのは難しい職種です。本記事では、対象範囲を確認できない平均年収や、資格取得による一律の上昇額は掲載していません。
比較するときは、同じ担当工程や責任範囲の求人を並べましょう。一次監視を行うポジションと、全社の対策設計や顧客への提案まで任されるポジションを、そのまま同じ基準で比べると判断がずれます。
年収と一緒に確認したい条件
| 比較項目 | 確認する内容 |
|---|---|
| 給与の内訳 | 基本給、固定残業代、賞与の扱い、各種手当 |
| 担当工程 | 監視、調査、設計、導入、改善のどこまで行うか |
| 責任の範囲 | 自分で判断する事項と、上位者に相談する事項 |
| 勤務の条件 | シフト、夜間・休日対応、待機、出社・顧客先作業 |
| 支援の体制 | レビュー担当、増員計画、教育、資格費用の補助 |
提示年収の上限だけでなく、自分の経験で想定される役割と条件を確認してください。高い年収が示されていても、必須の経験や担当責任が違えば、その数字が自分に当てはまるとは限りません。
また、地方で生活を続けたい人は、オンラインで面談できることと、地方から働けることを分けて確認しましょう。在宅勤務の記載があっても、定期出社、顧客対応、緊急時の移動が必要かどうかで生活への影響が変わります。
他の職種も含めて方向性を比較したい場合は、ITエンジニアの年収・職種別ランキングも参考にしてください。金額だけでなく、仕事内容と自分の経験の接点を探す読み方がおすすめです。
さめじんセキュリティには、エンジニアだけでなくSOC・CSIRT・セキュリティコンサルなど複数の道がある。年収と役割を横並びで確認してみよう。

必要なスキルは? 今の経験をセキュリティにつなげる
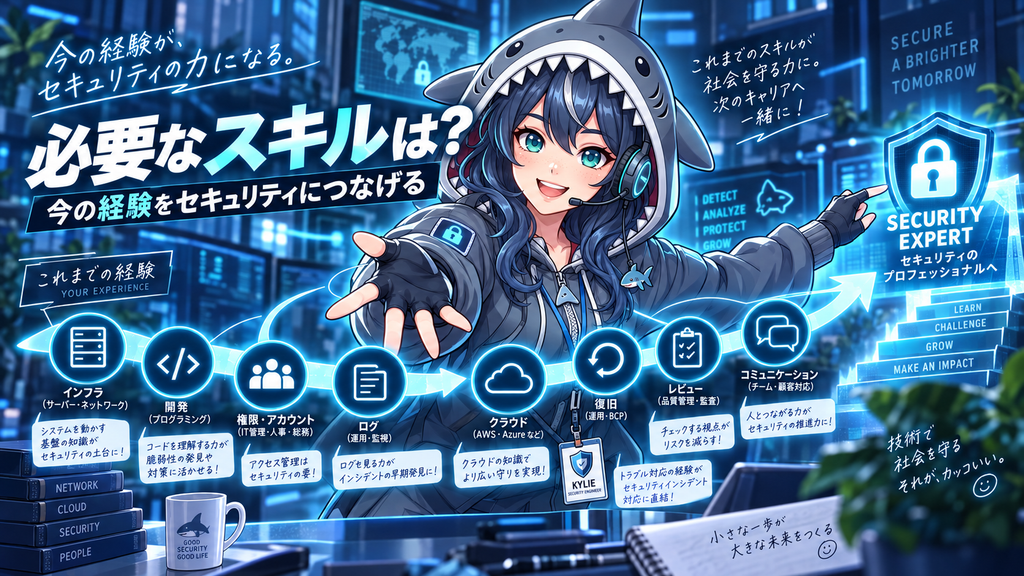
インフラ経験者は「通信・権限・復旧」を入口にする
ネットワークやサーバーの構成を理解している人は、通信の制限、アカウント管理、パッチ適用、ログの調査などを入口にできます。普段の作業を、守る対象やリスクの観点で説明し直してみましょう。
たとえば「アカウントを削除した」だけでなく、退職や異動の情報をどう受け取り、残った権限をどう確認したか。「バックアップを取得した」だけでなく、復元できることをどこまで確認したか。既存の経験でも、目的と判断を足すと専門性につながる部分が見えてきます。
開発経験者は「機能を安全につくる」を入口にする
認証やアクセス制御の実装、依存ライブラリの更新、レビュー、テストなどは、開発経験とセキュリティが重なる領域です。コードを読めることに加えて、どう修正すれば利用者や運用への影響を抑えられるかを考えられると強みになります。
新しい専門用語を増やす前に、自分が作った機能の権限チェックを説明してみるのもよい練習です。誰が何を操作できるのか、想定外の入力や操作をどう扱うか。仕様と実装とテストをつなげることが出発点になります。
開発を中心に続ける道と比較したい人は、バックエンドエンジニアの仕事内容も確認してみてください。専門職へ移る以外に、開発の中でセキュリティを強みにする選択肢もあります。
説明・記録・調整の力も必要になる
セキュリティ担当者の提案は、開発者、運用担当者、上司、利用部門など、相手によって必要な説明が変わります。技術的な詳細を伝える場面もあれば、業務への影響や判断期限を先に示す場面もあります。
「危険です」「対策してください」だけで終わらず、対象、根拠、影響、選べる対応、未確認事項をまとめる練習をしましょう。分からない部分を隠さず、誰に何を確認すれば進められるかまで示す力は、経験の浅い段階から磨けます。
おすすめ資格と勉強方法:資格と実務はセットで考える
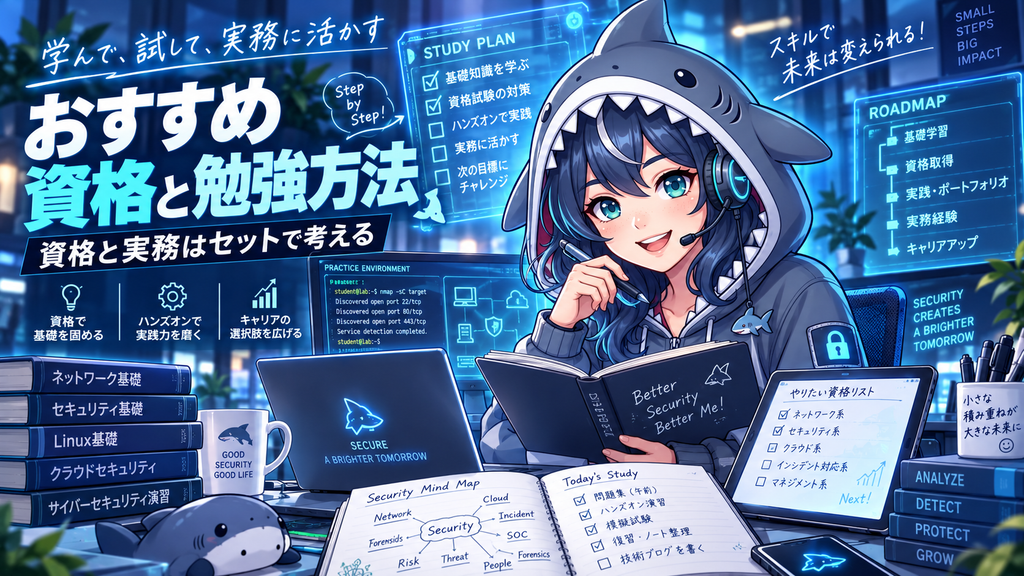
情報処理安全確保支援士試験で知識を体系化する
国内の試験を軸に学ぶなら、情報処理安全確保支援士試験(SC)は候補になります。セキュリティの技術と管理を広く学びたい人に向いた選択肢です。ただし、試験合格と、登録して「情報処理安全確保支援士」を名乗ることは別です。IPAの試験案内で区別を確認してください。
登録後の講習や更新なども含めて、IPAの登録制度の案内を確認しましょう。求人票の「試験合格者歓迎」と「登録資格保有者」は、同じ条件として読み替えないことが大切です。
2026年9月の確認時点では、IPAが2027年度からの新試験制度への移行予定を案内しています。学習を始める年度に合わせて、最新の試験情報と教材の対応範囲を確認してください。過去の実施時期を前提に申し込む日を決めないようにしましょう。
教材を比較したい人向けに、情報処理安全確保支援士の参考書・問題集の選び方もまとめています。まずは目次や解説の相性を確認し、何冊も買い足す前に、手元の一冊で説明できない部分を洗い出すのがおすすめです。
CISSPは認定の経験要件も確認する
CISSPを目標にする場合は、試験の勉強だけでなく認定の条件を確認しましょう。ISC2の公式案内には、経験年数や対象領域の要件、経験が不足する場合のAssociateの経路が示されています。
「合格したらそのままCISSPを名乗れる」と考えず、現在の業務が経験要件にどう対応するかを確認することが先です。資格の知名度だけで順番を決めず、目指す仕事と今の学習課題に合うものを選びましょう。
学習では「説明できる成果物」をひとつ作る
学んだ用語を、簡単な構成図や運用手順にしてみましょう。自分の検証環境について、アカウント、公開範囲、ログ、更新、復旧方法を一枚にまとめるだけでも、知識のつながりを確認できます。
検証は自分が管理する環境や、許可された演習環境で行います。勤務先の情報を公開用の資料に流用せず、架空の構成とデータを使ってください。見せられる成果物を作る場合は、何を試し、何が分かり、何が未検証なのかも添えると説明しやすくなります。
さめじん忙しい中で勉強するなら、資格の知識を今の仕事に一つつなげてみよう。「この設定は何のため?」を説明するだけでも、丸暗記から一歩進めるぞ。🦈
開発・運用経験から次へ進む3ステップ
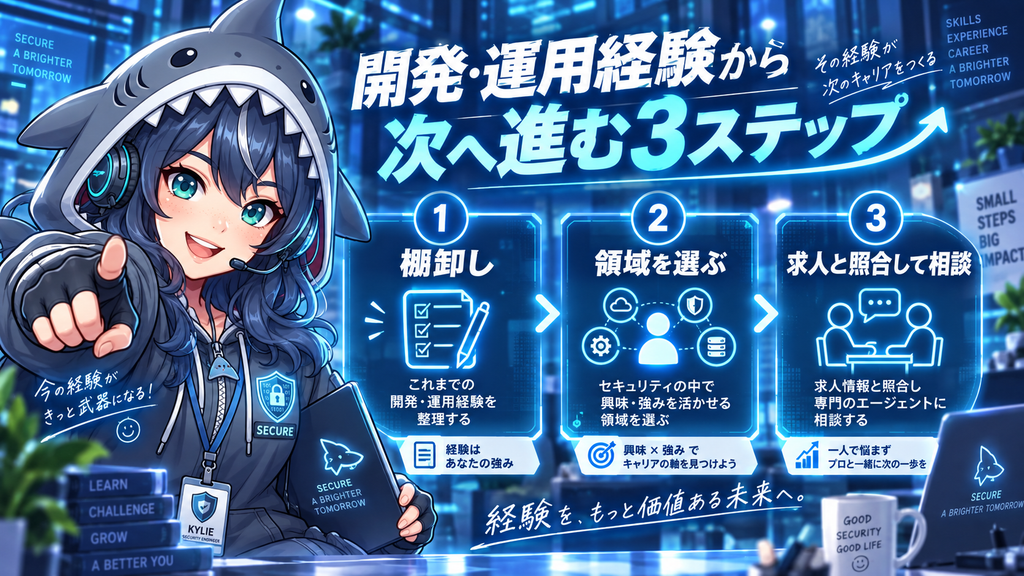
これまで触った製品を並べるだけでなく、担当した作業を三つ選んで書き出します。各作業について、対象、目的、自分の担当範囲、確認したことを整理してください。
たとえば、更新作業なら、計画を立てたのか、手順に沿って実施したのか、結果を確認したのかを分けます。チーム全体の成果を自分ひとりの成果にせず、自分が説明できる範囲を明確にすることが大切です。
クラウドの権限設計、アプリケーションのレビュー、監視・分析など、まずは関心のある領域をひとつ選びます。求人の担当業務と見比べ、知識が足りないのか、実際の作業経験が足りないのかを分けましょう。
知識なら教材や公式資料、経験なら検証や現在の業務で関われる改善が候補です。いきなり全領域を勉強するより、「権限を整理して、不要なアクセスをどう減らすか説明する」といった小さな課題を決める方が進めやすくなります。
経験の棚卸しと学習内容を持って求人を比較します。応募条件を全て満たしているかだけでなく、今の経験を活かせる部分と、入社後に支援が必要な部分を確認しましょう。
転職相談では、希望する領域、担当したい工程、避けたい勤務条件を一緒に伝えてください。希望が多い場合は、譲れない条件と相談できる条件を分けると、紹介された求人の良し悪しを判断しやすくなります。
転職前に確認したい「しんどさ」と求人の見極め方
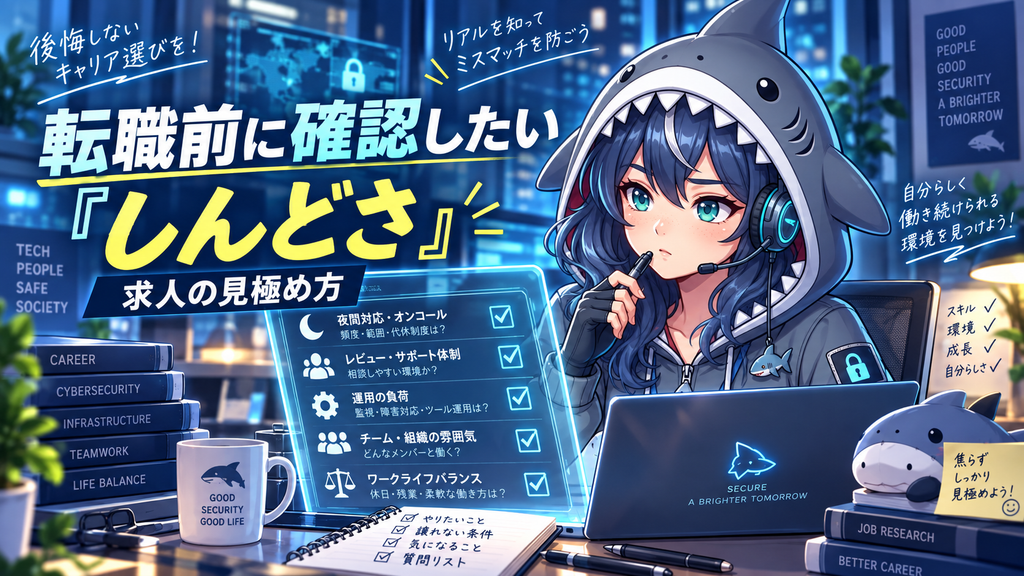
夜間対応の有無だけでなく、分担を聞く
セキュリティ職が全て夜勤というわけではありません。ただ、監視や緊急対応を担う求人では、シフトや待機が生活に影響する場合があります。「夜間対応あり」の一言で終わらせず、頻度、連絡の条件、交代要員、手当や休息の扱いを確認しましょう。
家族との生活や、地方での暮らしを大切にしたい人は、通勤と緊急出社の条件も具体的に聞いてください。求人の印象だけで「在宅なら両立できる」と決めない方が、入社後のズレを減らせます。
対策を提案してから実施するまでの体制を聞く
問題を見つけても、変更する担当者や予算の決定者が不明だと改善が止まります。セキュリティ担当者が提案した後、誰が優先順位を決め、誰が実装するのかを確認しましょう。
面談では「最近の改善を、発見から完了までどのように進めましたか」と聞くと、役割分担を具体的に理解しやすくなります。機密情報の開示を求めるのではなく、一般化した進め方や連携体制を聞く質問です。
経験が浅い人ほどレビュー体制を確認する
研修があることに加えて、実務で相談できる人がいるかを確認します。調査結果を誰がレビューするか、判断に迷ったときの相談先は誰か、最初に任される範囲はどこか。日々の業務の中で学べる仕組みを見ることが重要です。
「未経験歓迎」という言葉だけで決めず、IT未経験なのか、セキュリティ業務が未経験なのかも確認してください。求められる基礎知識と教育内容が合っているかを聞くことで、応募の判断がしやすくなります。
セキュリティ分野への転職は@PRO人で経験の活かし方を相談する
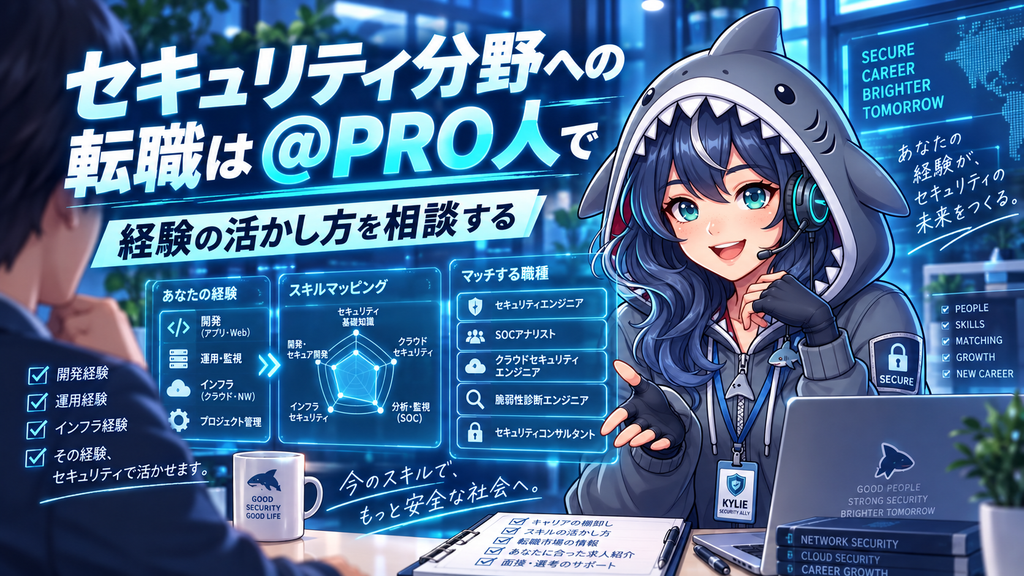
IT-SHARKの職種別ランキングでは、セキュリティエンジニアの相談先として「@PRO人(アットプロジン)」を紹介しています。本記事でも、現在の開発・運用経験をどう次の役割につなげるか、相談先の候補として取り上げます。
@PRO人の公式案内では、IT分野の転職支援として、経験や希望のヒアリングとキャリア相談を案内しています。いまの仕事内容を整理し、希望する方向への進み方を相談したい人は、サービス内容を確認してみてください。
ただし、セキュリティの全領域に求人があることや、希望する勤務地・年収で紹介を受けられることを保証するものではありません。監視、設計、開発レビューなど、希望する業務を具体的に伝え、現在の取り扱いを確認する必要があります。
最初の面談で伝えるとよいこと
- 現在の職種と、設計・構築・運用などの担当工程
- 権限管理、更新、調査など、セキュリティに関係する経験
- 試験合格・登録資格・学習中の内容を区別した資格情報
- 進みたい領域と、入社後に伸ばしたいスキル
- 希望勤務地、出社の可否、夜間対応、年収の希望
たとえば、「サーバー運用で更新とアカウント管理を担当しています。今後は対策の設計に関わりたいので、今の経験で応募できる求人と、不足する経験を知りたいです」と伝えると、相談の目的が明確になります。これは相談文の例で、利用者の実績や体験談ではありません。
紹介された求人では、担当業務まで確認する
求人の名称にセキュリティと書かれていても、希望した経験が積めるとは限りません。入社直後の業務、半年後に期待される役割、レビュー体制、働き方を確認し、説明に納得してから応募を判断しましょう。
相談した結果、今すぐ転職せず、現在の職場で担当範囲を広げる選択もあります。転職を急ぐことより、次の経験につながる選択肢が見えることを重視してください。
詳しい特徴や利用前の確認点は、@PRO人の解説記事にまとめています。相談先の違いから整理したい人は、IT転職エージェント診断・比較記事も参考にできます。
セキュリティエンジニアについてよくある質問
まとめ:今の経験に「守るための判断」を足して次の役割へ
- 守る対象と、設計・運用などの担当工程を整理する
- 資格の知識を、今の開発・運用経験につなげる
- 求人の担当範囲・支援体制・働き方を確認する
セキュリティエンジニアは、技術だけでなく、業務を理解し、対策を現場で動かし続ける力が必要な仕事です。開発や運用で積んだ経験の中にも、次の役割につながる材料があります。
まずは担当した作業をひとつ選び、「何を守るために、どんな確認や判断をしたか」を書き出してみてください。そのうえで、進みたい領域と求人を照合し、足りない知識や経験を整理しましょう。
さめじん今までの経験を全部捨てて、ゼロからやり直す必要はないぞ。まずは自分がやってきたことを言葉にする。その延長に、次の専門性を探していこう!🦈
今の経験でどんな仕事を選べるか、まずは相談内容を確認してみましょう。
