
情報処理安全確保支援士の勉強を始めたけど、専門用語が多すぎて基礎からつまずいている…

機密性とか可用性とか言葉は聞いたことあるけど、人に説明できるほどちゃんと理解できていないな…
情報処理安全確保支援士(SC)の学習では、暗号やネットワークの前提となる情報セキュリティの基礎用語を整理しておくと、問題文の状況を読み取りやすくなります。
こんにちは!IT-SHARK BLOGのさめじんです。本記事では、基礎用語の違いを身近な場面と結び付けて整理します。
「誰に見せるか」「内容は正しいか」「必要なときに使えるか」を分けて考えるところから始めましょう。
この記事では、CIA、脅威・脆弱性・リスク、組織的な対策、攻撃モデルを学びます。図は学習用の要約で、末尾に主な公式参照先を示しています。
- 情報セキュリティの3要素(CIA)と、関連する4つの特性
- 技術だけじゃない!「脅威」の分類と「脆弱性」の違い
- リスクアセスメント(特定・分析・評価)の正確な手順
情報セキュリティとは?
 さめりこ
そもそも…情報セキュリティって何だろう?
パスワードやログインの対策のことかな?
 さめじん
それも情報セキュリティの1つとして正しいですね!
情報処理安全確保支援士試験で問われる情報セキュリティについて解説するね。
セキュリティといったらマンションやホテルのオートロックや店舗の防犯カメラといった安全を守る対策全般のことです。
この中で情報セキュリティとして扱われるのは、「コンピュータのデータ・顧客情報・技術情報」といった情報に対するセキュリティのことです。
情報セキュリティというのは、技術だけでは安全を担保することはできず、組織的なマネジメントを含めて全体的に対策を考えていくことが重要となります。
情報セキュリティで何を守る?
守る情報は、保存場所から探そう情報の内容と、それを扱うPC・保管庫などの関連資産を分けて確認します。
さめりこなるほど…具体的に何を守るの?
さめじん情報セキュリティで守るものは「情報資産」だよ!
具体的に説明するね。
情報資産とは、組織にとって価値がある情報や、管理上保護が必要な情報です。
顧客情報、設計情報、契約書、業務ノウハウなどが例です。電子データだけでなく、紙や人が持つ知識にも着目します。情報を扱う機器や保管場所など、関連する資産も一緒に把握しましょう。
さめりこなるほど…じゃあ情報資産を全力で守れば良いのかな?
さめじん確かに…全てを全力で守ることができれば良いのですが、現実的には、資産価値などによって守り方を柔軟に変えないと使い勝手が悪くなったり、コストが莫大に掛かる問題が発生するんだ。
そのためには、情報資産の脅威、脆弱性、リスクを洗い出すことが必要になるよ!
脅威
脅威=被害につながる原因さめりこ情報資産の脅威って何だろう?
さめじん情報資産の脅威とは、組織やシステムに損害を与える可能性があるインシデントの潜在的な原因のことだよ!
脅威の原因は、人為的(意図的)、人為的(偶発的)、環境的といった観点で整理できます。情報資産そのものを分類しているのではありません。
- 人為的(意図的)な脅威
(例)ウイルス感染、盗聴、盗難、不正アクセス、なりすまし、サービス不能など - 人為的(偶発的)な脅威
(例)誤送信、誤ったデータ削除など。プログラムの欠陥は、脆弱性として扱う場合があります。 - 環境的な脅威
(例)地震、台風、津波、洪水、落雷、火災など
脆弱性
脆弱性=付け込まれる弱点さめりこ情報資産の脆弱性って何だろう?
さめじん情報資産の脆弱性とは、脅威に対する弱点のことだよ!
重要な売上データが入っているパソコンが誰でもアクセスできる環境にあれば、データの盗難にあう可能性があります。
こういったことを情報資産の脆弱性といいます。
リスク
脅威と弱点から、起こり得る被害を考える同じ弱点でも、扱う情報や既存の対策によってリスクは変わります。
さめりこ情報資産のリスクって何だろう?
さめじんここでは、情報セキュリティ上の望ましくない事象が起こる可能性と、その結果の影響を考えるよ。脅威が弱点を突いたら何が起きるかを具体化しよう。
リスクアセスメントでは、リスクを特定し、可能性や影響を分析し、組織が定めた基準と比較して評価します。「大きさを推定する」分析だけで全工程が終わるわけではありません。
資産の重要度、脅威の発生頻度、弱点や対策状況などを踏まえて評価します。点数の掛け算は評価手法の一例であり、どの組織でも通用する唯一の算式ではありません。基準と評価方法を定め、結果から対応の優先順位を決めます。
リスクアセスメントの3工程評価の後に、低減・回避・共有・保有などのリスク対応を検討します。
情報セキュリティの重要ポイント
ルールを、実行できる仕組みへさめりこなるほど…どんなことに気を付けて対策すれば良いのかな?
さめじん情報セキュリティの重要ポイントについて解説するね!
情報セキュリティの重要ポイントは、当たり前のことを確実に全員が守ることです。
どれだけ素晴らしい技術をもって対策して外部からの攻撃を防げたとしても、内部の人間が組織を裏切って情報を盗み見たり、データを持ち出したり、抜け穴を外部に漏らしたりすると容易にセキュリティは突破することが可能となります。
そのため、組織として会社は、全員が守るべきルール「情報セキュリティポリシー」を制定し、教育をすることが情報セキュリティの中でも非常に重要なポイントとなります。
情報セキュリティの基本的な考え方
対策は、組織の状況に合わせるさめりこ情報セキュリティってどうやって考えていけば良いのかな?
さめじん情報セキュリティを確保するためのシステムであるISMS(情報セキュリティマネジメントシステム)では、以下のように説明しているよ!
対策を一律に増やすのではなく、組織の目的、扱う情報、業務の流れ、要求事項に合わせて、必要な管理策を選び運用します。
これを要約すると、情報セキュリティの基本的な考え方とは、「組織が戦略的に決定し、組織の状況によって臨機応変に対応する」ということになります。
情報セキュリティの定義
CIAを「困る場面」と結び付けよう対策は一対一に固定されません。例えばアクセス制御は、機密性だけでなく完全性にも関係します。
さめりこ情報セキュリティってどんな定義があるの?
さめじん情報セキュリティでは、機密性・完全性・可用性の維持を基本に考えるよ。英語の頭文字でCIAと呼びます。以下の説明はJIS Q 27000:2019に基づくISMS-ACの公開解説を参考にした学習用の要約です。
- 機密性(Confidentiality)
許可されていない相手には、情報を使わせたり見せたりしないこと。 - 完全性(Integrity)
情報が正確で、必要な内容が欠けていないこと。
- 可用性(Availability)
許可された利用者などが、必要なときに情報やサービスを使えること。
さめりここの3つを理解して覚えれば良いのかな?
さめじん最低限、この3つは覚えないといけないけど、次の4つの特性も情報セキュリティの定義に含まれることがあるから解説するね!
- 真正性(Authenticity)
人やデータなどが、主張しているとおりのものであること。
- 責任追跡性(Accountability)
誰がその操作をしたかを、一意にたどれること。
- 否認防止(Non-Repudiation)
行われた処理や、その実行者について、後から証明できること。
- 信頼性(Reliability)
意図した動作や結果が、一貫して得られること。
ISMS(情報セキュリティマネジメントシステム)
改善を繰り返す仕組みISMSは製品名ではありません。この図は継続的改善を学ぶための整理例です。
さめりこどうやったら組織的に情報セキュリティ対策できるのかなぁ?
さめじん色々と手法はあるけど…情報を守るには継続して改善をする必要があります。その仕組みである「ISMS(情報セキュリティマネジメントシステム)」について説明するね!
ISMSは、リスクに応じて方針・役割・手順・資源を決め、情報セキュリティを継続的に管理・改善する組織の仕組みです。ソフトウェアを導入するだけで完成するものではありません。
方針を掲げるだけでなく、運用結果を確認し改善へ戻します。継続的改善の流れをPDCAで整理すると、次のようになります。これだけで安全が保証されるわけではありません。
・Plan:情報セキュリティ対策の計画を策定
・Do:計画に基づいて対策を実行する
・Check:実行した結果を見直す
・Act:確認した結果に基づいて改善する
その行動を情報セキュリティマネジメントと呼び、システム化することが情報セキュリティマネジメントシステムです。
情報セキュリティ対策の考え方・方法
 さめりこ
情報セキュリティ対策ってどうやって考えて、対策すれば良いのかな?
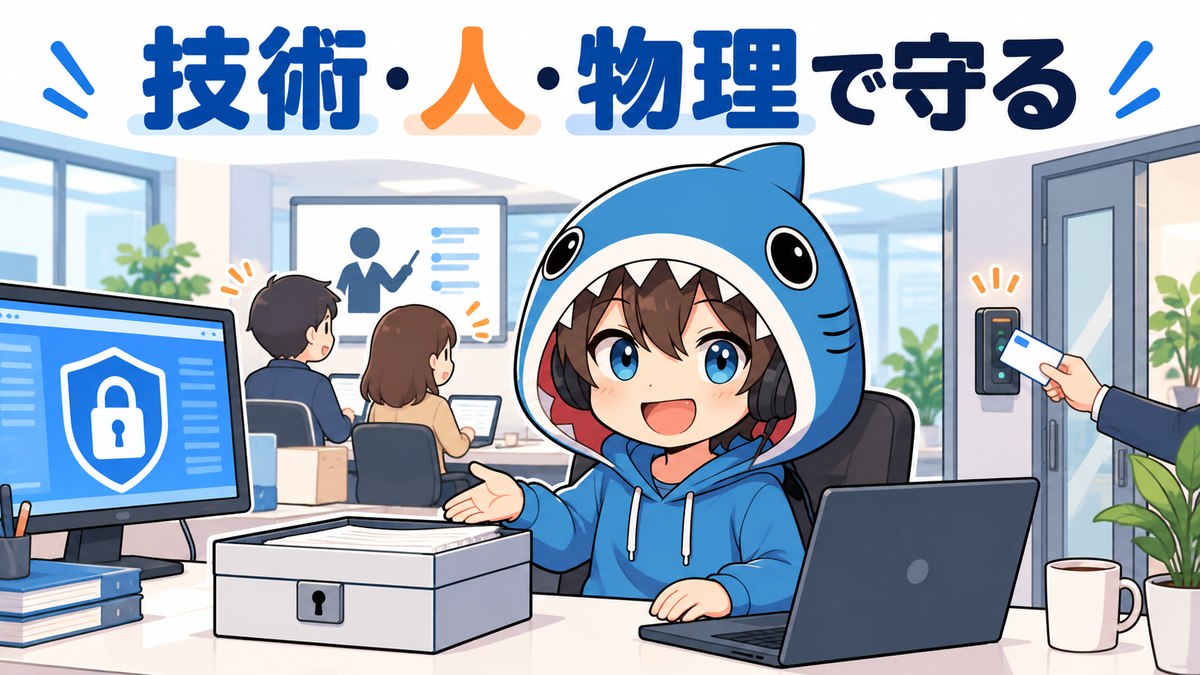
さめじんここでは学習の整理として、技術・人・物理の3つの観点と、予防から回復までの4つの働きで考えるよ。組織的な管理も必要で、全ての規格に共通する唯一の分類という意味ではないよ。
それぞれの内容について解説します。
情報セキュリティ対策の考え方3選
さめじんまずは、情報セキュリティ対策の考え方を解説するね!
- 技術的セキュリティ対策
ファイルの暗号化やログイン認証といった技術によるセキュリティ対策のことです。
攻撃を内部に侵入させない「入口対策」と侵入された後に被害を外部に広げない「出口対策」だけでなく、複数の対策を組み合わせる「多層防御」といった対策があります。
- 人的セキュリティ対策
内部関係者が不正を働かないように教育・訓練をしっかりと行い、組織的にセキュリティ対策を実施することが大事です。
- 物理的セキュリティ対策
USBでのデータ持ち出しであったり、トイレや昼休み、会議などで席を離れたときに、モニタ画面や机の上にあるメモ帳を見られたりと…物理的に情報を盗まれる可能性があります。
その対策として、離席する場合は、「クリアスクリーン:画面ロックする」や「クリアデスク:机の上を整理し、引き出しも鍵付きでしっかりと管理」など…多くの対策を実施する必要があります。
情報セキュリティ対策の方法4選
さめじん次に、情報セキュリティ対策の方法について解説するね!
- 予防
セキュリティ事故が発生する前に、事前に対策を実施すること。
(例)定期的な情報セキュリティ教育など
- 防止・防御
セキュリティ脅威が発生しても、セキュリティ事故まで発展しないように情報を守ること。
(例)認証・アクセス制御・不正な通信の遮断など。バックアップは、主に復旧へ備える対策です。
- 検知・追跡
・検知:不審な通信や操作、事故の兆候・発生に気付けること。
(例)IDS(不正侵入検知システム)など
・追跡:どのように事故が起きたかを追跡できること。
(例)アクセスログの収集など
- 回復
セキュリティ事故が発生した後、元の状態に復旧すること。
(例)健全なバックアップからの復元、復旧手順の訓練など。原因や影響範囲を確認してから、安全に利用を再開します。
不正行為・セキュリティ攻撃の原理
 さめじん
次は、不正行為やセキュリティ攻撃をする人の原理について説明するね!
不正のトライアングル
不正のトライアングル誰かの属性だけで不正を決めつける図ではありません。権限の分離・点検・相談体制などの対策に結び付けます。
さめりこ不正行為ってどうして発生するのだろう?
さめじん不正行為とは「機会」「動機」「正当化」という3つの不正のトライアングルが揃うと発生しやすいといわれているよ。
- 機会
不正行為の実行が可能な環境のことです。
(例)個人的なUSBメモリを会社のPCで使用可能など
- 動機
不正行為を働くための状況・事情のことです。
(例)会社に恨みがある、残業代が支払われないなど
- 正当化
不正行為を行っても問題ない・悪くないとすること。
(例)顧客データを横流ししても会社には黙っていれば問題ないなど
情報セキュリティ攻撃者7選
行為・立場・手段を分けて読むこれらは排他的な7分類ではありません。誤操作をした人を、直ちに「攻撃者」とは呼びません。
さめりこ情報セキュリティの攻撃者ってどんな人がいるのかな?
さめじん情報セキュリティの攻撃者は…色んな種類の人がいるよ!
以下は行為・立場・手段が混在する用語の例です。互いに重なるため、厳密な7分類として暗記しないようにしよう。
- 故意犯
意識的に犯罪を行う攻撃者のことだよ。
- 過失犯
不注意などにより結果を生じさせる場合を指す用語です。情報セキュリティ上の誤操作が、全て犯罪や意図的な攻撃になるわけではありません。 - 詐欺犯
フィッシング詐欺や偽ショッピングサイトから個人情報を盗むような詐欺を行う攻撃者のことだよ。
- 愉快犯
サイバー攻撃を人や社会を相手に実施して、恐怖に怯えている姿を観察して喜ぶような攻撃者のことだよ。
- 内部関係者
従業員・委託先など、業務上のアクセス権を持つ立場です。内部不正では、その権限が情報の持出しや改ざんに悪用されることがあります。内部関係者であるだけで攻撃者とは限りません。
- ボットハーダー
侵害した機器などで構成されるボットネットを管理・操作する者を指します。一般的な自動化プログラムを使う人全てを指すのではありません。
- スクリプトキディ
クラッキングツールというインターネット上で公開されているツールを用いて不正アクセスをトライする攻撃者のことです。
幼稚な攻撃者という皮肉な意味も込められています。
みんなは使っちゃダメだよ!絶対に!!!
情報セキュリティ攻撃の動機3選
攻撃の目的は、対策の手掛かり目的や用語には重なりがあり、この3つだけが全てではありません。
さめりこ情報セキュリティ攻撃をする人って…どんな動機があるのかな?
さめじん情報セキュリティの代表的な動機について説明するね!
- サイバーテロリズム
ネットワークを対象として行われるテロリズムのことだよ。
人や社会に危害・打撃を与えるような非常に悪質な攻撃のことです。
- ハクティビズム
政治的・社会的な主張や抗議を目的として、サイバー攻撃などを行う活動を指します。技術者一般の思想ではありません。
- 金銭奪取
金銭的に利益を不当に得ることを目的に行われる攻撃のことだよ。
顧客や個人情報といった金銭に繋がる情報も含まれます。
ハッカー・クラッカー
呼び名より、権限と行為を見る技術的にできることと、実行してよいことは別です。調査は対象・範囲・許可を確認して行います。
さめりこハッカーって悪いイメージがある。合ってるかな?
さめじん世間的にはハッカー=悪のイメージがあるけど、本来の意味とは違うから解説するね!
- ハッカー
コンピュータや電子回路といった技術的に深い知識を使って、課題を解決する人のことだよ!
その行為をハッキングと呼びます。
- ホワイトハッカー
専門的な技術や知識を善良な方面に使う人のことをホワイトハッカーと呼びます。
- クラッカー
不正アクセスを行う人のことだよ。
サイバー攻撃のモデル
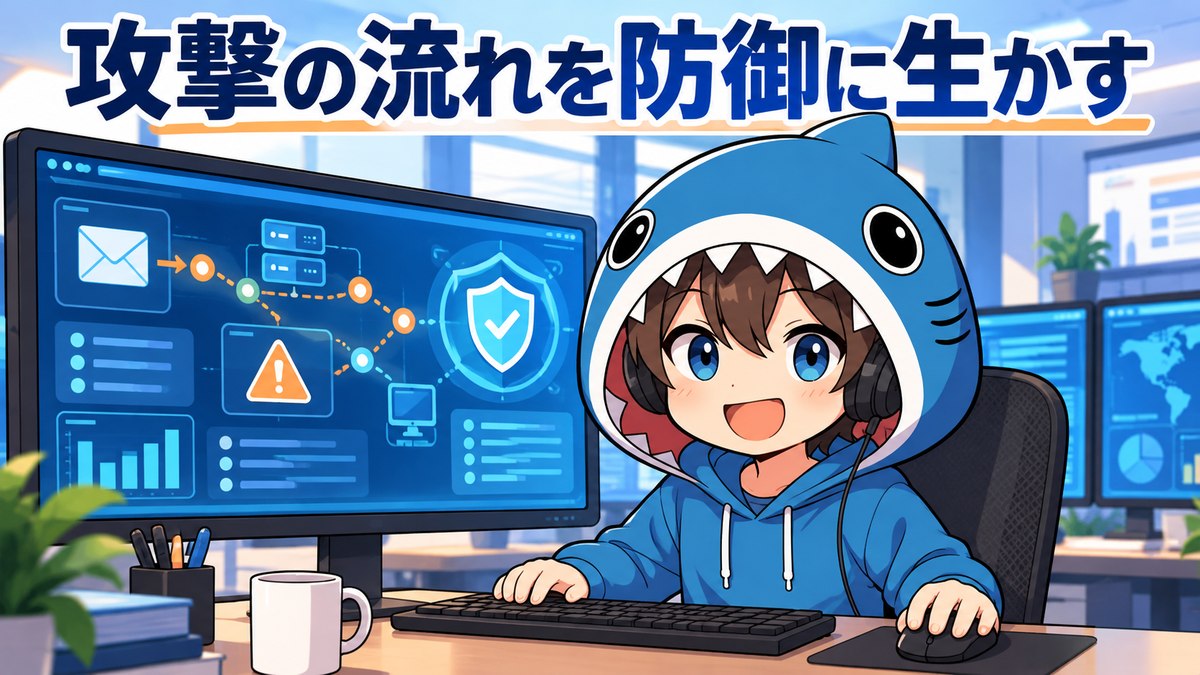
さめじんサイバー攻撃の代表的なモデルについて説明するね!
ATT&CK(Adversarial Tactics Techniques & Common Knowledge)
さめりこATT&CKってなに?
さめじんATT&CKは、MITREが公開する、実際に観測された攻撃者の行動を整理した知識ベースです。
戦術(Tactics)は「何のために」、技術(Techniques)は「どうやって」に着目します。脆弱性の一覧ではなく、攻撃行動と検知・防御の検討に使います。各技術が必ず左から順番に起きる、という読み方もしません。
2つのモデルは、見る粒度が違う同じ攻撃を異なる観点で整理できます。ATT&CKを脆弱性一覧や固定の時系列として扱わないようにします。
サイバーキルチェーン
Cyber Kill Chain:7段階で整理Lockheed Martinの7段階モデルを学習用に要約。全ての攻撃が、この順序と手法をそのまま通るわけではありません。
さめりこサイバーキルチェーンってなに?
さめじんサイバーキルチェーンとは、サイバー攻撃を以下7段階に区分することで、攻撃者の意図や行動を理解できるようにしたモデルのことだよ!
- 偵察
攻撃対象となる組織や人物を調査して情報を収集する
- 武器化
エクスプロイトやマルウェアといった攻撃武器を作成する
- デリバリ
武器を届ける(マルウェアを感染させるための悪意をもったメール(添付ファイル/クリック誘導)など)
- エクスプロイト
対象の弱点を悪用し、不正なコードの実行などへ進む段階
- インストール
エクスプロイトコードの実行により、そのPCがマルウェアに感染
- C&C
マルウェアとC&Cサーバ間を通信させることで、遠隔操作を感染PCで実施し、追加のマルウェアやツールなどをダウンロード・実行することで感染拡大、内部情報を探し出す
- 目的の実行
情報の窃取、データの破壊など、攻撃者が目的とした行為を実行する。情報の持出しだけに限定されない
基礎の全体像を掴んだら!情報処理安全確保支援士のおすすめ参考書(テキスト)
本記事で「情報セキュリティの基礎知識」の概要と重要キーワードを掴んだら、次は自分に合った「参考書(テキスト)」を使って、さらに深い知識のインプットへと進みましょう。
情報処理安全確保支援士の試験は、単なる用語の丸暗記では太刀打ちできない難関資格です。 「この脅威に対して、なぜその対策が必要なのか?」という本質を理解するためのパートナー(参考書)選びが非常に重要になります。
参考書は、用語の説明を補う本と、問題演習を増やす本で役割が異なります。試し読みで説明の詳しさを確かめ、既に持っている教材との重複も確認しましょう。
基礎用語の説明を増やしたい場合はテキスト、理解を確かめたい場合は問題集を検討してください。次の記事では、対象年度・内容・演習の役割を比較できます。
まとめ:基礎用語を、具体的な場面で説明しよう
いかがでしたでしょうか。 今回は、情報処理安全確保支援士(SC)試験の学習の第一歩となる「情報セキュリティの基礎知識」の頻出用語を厳選して解説しました。
「機密性・完全性・可用性(CIA)」や「リスクアセスメント」といった用語は、すべてのセキュリティ対策の根幹です。意味を確かめたら、どの対策がどの性質を守るのかを問題の状況に当てはめてみましょう。
- 用語は単語で覚えるだけでなく、「どういう状況で使われるか」をイメージする
- 脅威・脆弱性・リスクの違いを明確にし、人に説明できるレベルまで落とし込む
- CIA・脅威・脆弱性・リスクを、身近な情報の例で説明してみる